
認証機関の専門家およびISO監査員向けの新しいニュースレターを購読する →こちら
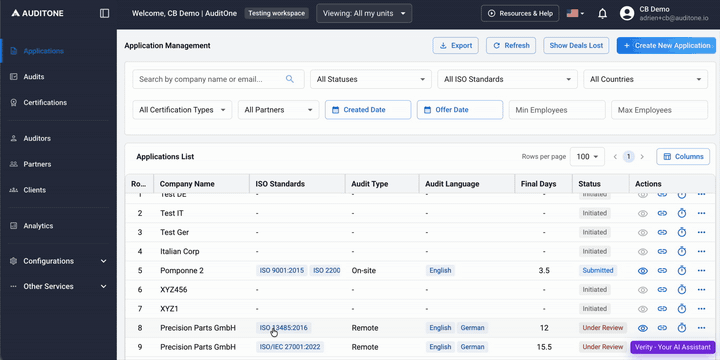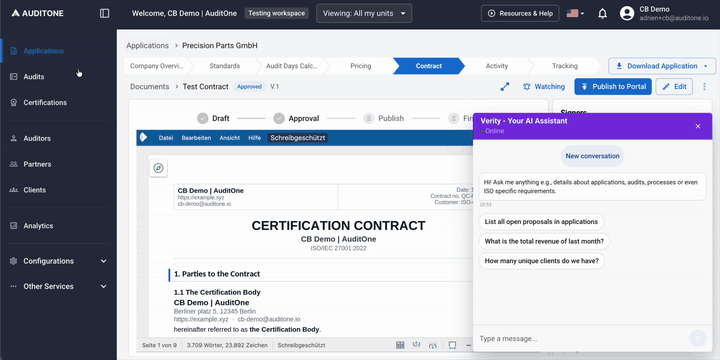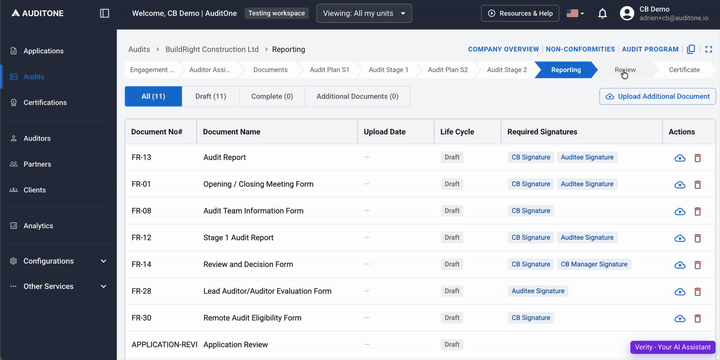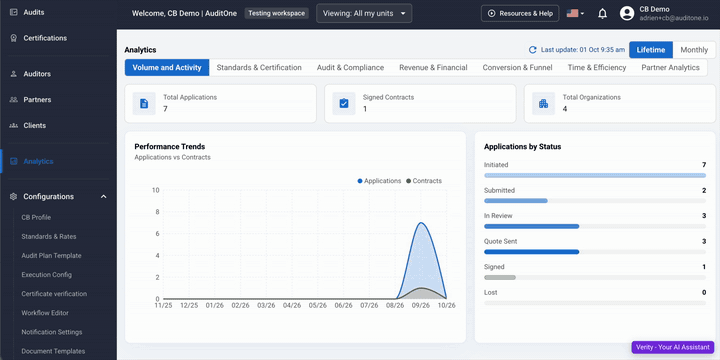
ほとんどのCBソフトウェアは管理機能にとどまっています。TIC OSは、認証機関の成長速度を制限する3つの要素、すなわち「新規顧客の開拓」、「有資格監査人の確保」、そして「申請から認証書発行までの手作業」を結びつけます。
お客様の認証機関(CB)は、4,500以上の認定認証機関のリストに掲載されています。「CB Search」からのリクエストは、TIC OSに直接送信されます。
申請の審査、IAF MD 5に基づく監査日、価格設定、契約締結は、一連のガイド付きフローとして行われるため、受信トレイでリクエストが見落とされることはありません。
ステージ1およびステージ2の監査を、オンサイト、リモート、またはハイブリッド形式で計画します。監査要員は社内から手配するか、1,500名以上の審査済み監査員から選任します。
AIを活用した報告、認証決定、および証明書の発行を行い、すべての監視サイクルを追跡します。
こうして循環が繰り返される。既存のクライアントは監視や再認定のために戻ってくる一方で、CB Searchからの新たな依頼が絶えずパイプラインを埋めていく。
スプレッドシート、メールのやり取り、Wordファイルの代わりに、1つの統合システムを利用します。手動による上書きも引き続き可能で、すべての調整内容は元の値の横に記録されます。
ISO/IEC 17020:2026への対応をお考えですか?重要な移行日程と、TIC OSがどのようにそれをサポートするかをご覧ください
CB Searchの定型申請書や、ご自身で作成したフォームなど、あらゆる申請書を一か所で確認できます。
IAF MD 5 に基づき監査日数を算定し、IAF MD 1 に基づき複数拠点でのサンプリングを実施し、例外事項を記録した。
見積書および認証契約書の作成、署名、追跡が、完全な監査証跡とともに実施されます。
IAF MD 7に基づく能力管理。内部監査員または市場監査員を任命する。
オンサイト、リモート、およびハイブリッド形式の監査に関する監査計画、日程、および監査チーム。
1回の監査で複数の基準を網羅し、基準ごとに監査日数、料金、および共有される証拠が設定されています。
監査データに基づく報告書草案、各条項間で関連付けられた不適合事項。
独立した審査と決定が行われ、その記録が残され、追跡可能である。
承認された決定に基づき発行された証明書、および監視・再認証が予定通りに実施された。
AIが草案を作成し、監査担当者やレビュー担当者が最終判断を下します。VerityはフランクフルトのAWS Bedrock上で稼働しており、モデル提供者は顧客データにアクセスできず、すべての出力結果は人間によってレビューされるため、公平性と専門性の要件が確実に守られています。

認証取得を目指す企業は、AuditOne上で4,500社以上の認定認証機関を比較検討しています。その依頼は、TIC OSに構造化された申請書として届き、申請審査や契約審査にすぐ取り掛かることができます。
認証機関を検索する
チームのスケジュールが埋まっている場合や、新しい規格・地域に対応する必要が生じた際には、1,500名以上の厳選されたISOおよびセキュリティ監査員をご利用いただけます。機密保持、公平性、および利益相反の管理は、すべての業務において徹底されています。

ISO/IEC 17021およびISO/IEC 17020に基づいて構築され、かつそれ自体がISO/IEC 27001の認証を取得している、あらゆる規模の認証・検査機関向けのAIオペレーティングシステムです。
クライアントおよび自社組織を対象とした監査およびセキュリティ評価。
認証監査に向けて組織を準備するための独立した内部監査であり、監査人が到着する前に、監査結果と是正措置を整備しておくことができます。
明確な是正措置の指針を備えた、Web、API、およびインフラストラクチャのテスト。
独立系のセキュリティ研究者による継続的なテストが行われています。
内部監査、セキュリティテスト、そして認証機関が運用するソフトウェアまで、すべてを1つのチームと1つの窓口で一元的に提供します。
各案件には、1,500名以上の審査済みISOおよびセキュリティ監査人が割り当てられ、すべての業務において機密保持および利益相反の管理が行われています。
企業の内部監査を行う監査人は、その企業の認証監査には割り当てられない。
AuditOne GmbHは、ドイツのケルンに拠点を置いています。お客様のデータはEU内でホストされ、当社のISO/IEC 27001認証を取得したマネジメントシステムに基づいて取り扱われます。


