AIシステム全体およびその管理体制に関する監査。

AIおよびLLMシステムに対する独立監査 — 敵対的レッドチームingから、ISO/IEC 42001マネジメントシステムの審査、EU AI法への適合性評価まで。

当社のSTAREDフレームワークに基づき、3~4名の専門家によるピアレビューを経ており、規制当局や顧客が実際に確認する基準に準拠しています。

AuditOneを信頼するグローバルブランド

全5部
STAREDの評価項目は、AI監査の全領域を網羅しています
3~4倍
すべての監査は、独立した専門家によるピアレビューを受けています
2026年8月2日
EUのAI法における高リスクシステムへの適用開始日
24h
初回のお問い合わせから見積もり提示までの所要期間の概算
当社のフレームワーク

既存の監査フレームワークは、AIを想定して構築されたものではありませんでした。そこで、私たちはAIに対応したフレームワークを構築しました。

従来のセキュリティおよびコンプライアンスのフレームワークでは、AIシステムの監査を困難にしている要因のほとんど――学習データ、モデルの挙動、導入後のドリフト、敵対的攻撃に対する堅牢性――が見過ごされています。STAREDは、そのギャップを埋めるために特別に構築された、5つの次元からなる当社のフレームワークです。
STARED
AIシステム監査のための5次元フレームワーク
S
セキュリティ
モデルのセキュリティとインフラのセキュリティ。敵対的攻撃に対する堅牢性、プロンプト注入、モデル抽出、重みおよび依存関係のサプライチェーンの完全性。
TA
技術評価
モデルの性能、カリブレーション、ベンチマークおよび独自評価基準に基づく評価、モニタリング、ドリフト検出、再学習戦略。
R
規制
EU AI法への準拠、ISO/IEC 42001マネジメントシステム、GDPR第22条、セクター別規則(MDR、DORA、AIに関するFDA相当の規制)。
E
倫理
AIシステムのライフサイクル全体にわたるバイアス、公平性、説明可能性、人間による監視、ステークホルダーの関与。主張ではなく、文書化されている。
D
データガバナンス
学習データの来歴、同意、保存期間、品質、および代表性。推論および削除ワークフローを通じたプライバシー保護。
AI監査を依頼する
このSTAREDライトペーパーでは、フレームワークについて、方法論、評価基準、およびLLM、従来の機械学習、コンピュータビジョンシステムにわたる具体例を詳細に解説しています。
テストの対象

AIシステムを新聞の一面に取り上げさせるような故障のパターン。

AuditOneのすべての監査業務で対象となるAI特有のリスクを網羅した(ただし、すべてを網羅するものではない)マップ。OWASP LLM Top 10、MITRE ATLAS、NIST AI RMF、および当社の社内カタログ「STARED」に準拠しています。
LLM01
プロンプトの挿入
ユーザー入力、検索された文書、ツールの出力、およびシステムのプロンプトを介した直接的および間接的な情報注入。ユーザーとシステムのコンテキスト間の境界からの情報漏洩。
LLM02 / owasp-a07
機密情報の開示
トレーニングデータの抽出、個人識別情報(PII)や認証情報の記憶、システムプロンプトの漏洩、検索拡張コンテキストの漏洩。
LLM03
サプライチェーン
改ざんされたモデルの重み、悪意のある微調整データ、サードパーティ製アダプタの完全性、MLライブラリおよびフレームワークの依存関係の出所。
LLM04
データおよびモデルのポイズニング
バックドアのトリガー、ラベル反転攻撃、RAGコンテキストポイズニング、微調整データセットの完全性確保、強化学習の報酬ハッキング。
LLM05
不適切な出力処理
モデル出力によるダウンストリームインジェクション、生成されたHTMLからのXSS、生成されたクエリからのSQLインジェクション、ツール使用時の出力からのコマンドインジェクション。
LLM06
過剰な主体性
ツールへのアクセス権限の過剰付与、重大なアクションにおける「人間の関与」の欠如、エージェントループの逸脱、多段階計画におけるスコープの拡大。
EU-AI法 第10条
バイアスと公平性
保護属性間の不均衡な影響、学習データの代表性の欠如、人口統計学的セグメントごとのキャリブレーションの不備。
EU-AI法 第13条
透明性と説明可能性
高リスクな出力に対する意思決定の追跡可能性、ユーザーへの開示、適合性評価のための技術文書の完全性。
EU-AI法 第14条
人的監督
オーバーライドおよび停止機構、監視用UIの設計、オペレーターの能力要件、残留リスクの許容に関する文書。
EU AI法のスケジュール

本当に大切な時計。

従来のセキュリティおよびコンプライアンスのフレームワークでは、AIシステムの監査を困難にしている要因のほとんど――学習データ、モデルの挙動、導入後のドリフト、敵対的攻撃に対する堅牢性――が見過ごされています。STAREDは、そのギャップを埋めるために特別に構築された、5つの次元からなる当社のフレームワークです。
2024年8月

「AI法」が施行された

発効
FEB 2025

禁止行為の禁止

強制
2025年8月

GPAIモデルの規定が適用されます

強制
2026年8月2日

高リスクシステムのコンプライアンス

発効
2027年8月

規制対象製品における組み込みシステム

近日公開
重要なお知らせ: 2026年5月に合意された「 デジタル・オムニバス」の政治合意により 、一部のリスクの高い期限が2027年12月に延期される可能性がありますが、この提案はまだ正式に採択されていません。2026年8月2日が引き続き法的有効期限となります。罰金は最大3,500万ユーロ、または世界全体の売上高の7%に達します。いずれの場合も、信頼性の高い適合性評価には8~16週間を要します。 弊社では24時間以内にお客様の適合性評価の範囲を確定いたします。
監査担当者に相談する
当社の特徴

常に、4組の目が同じシステムを見守っています。

一人の監査人は、以前にも見たことのある光景を目にします。 4人の専門家は、AIシステムが実際に何をしているのかを見抜く。
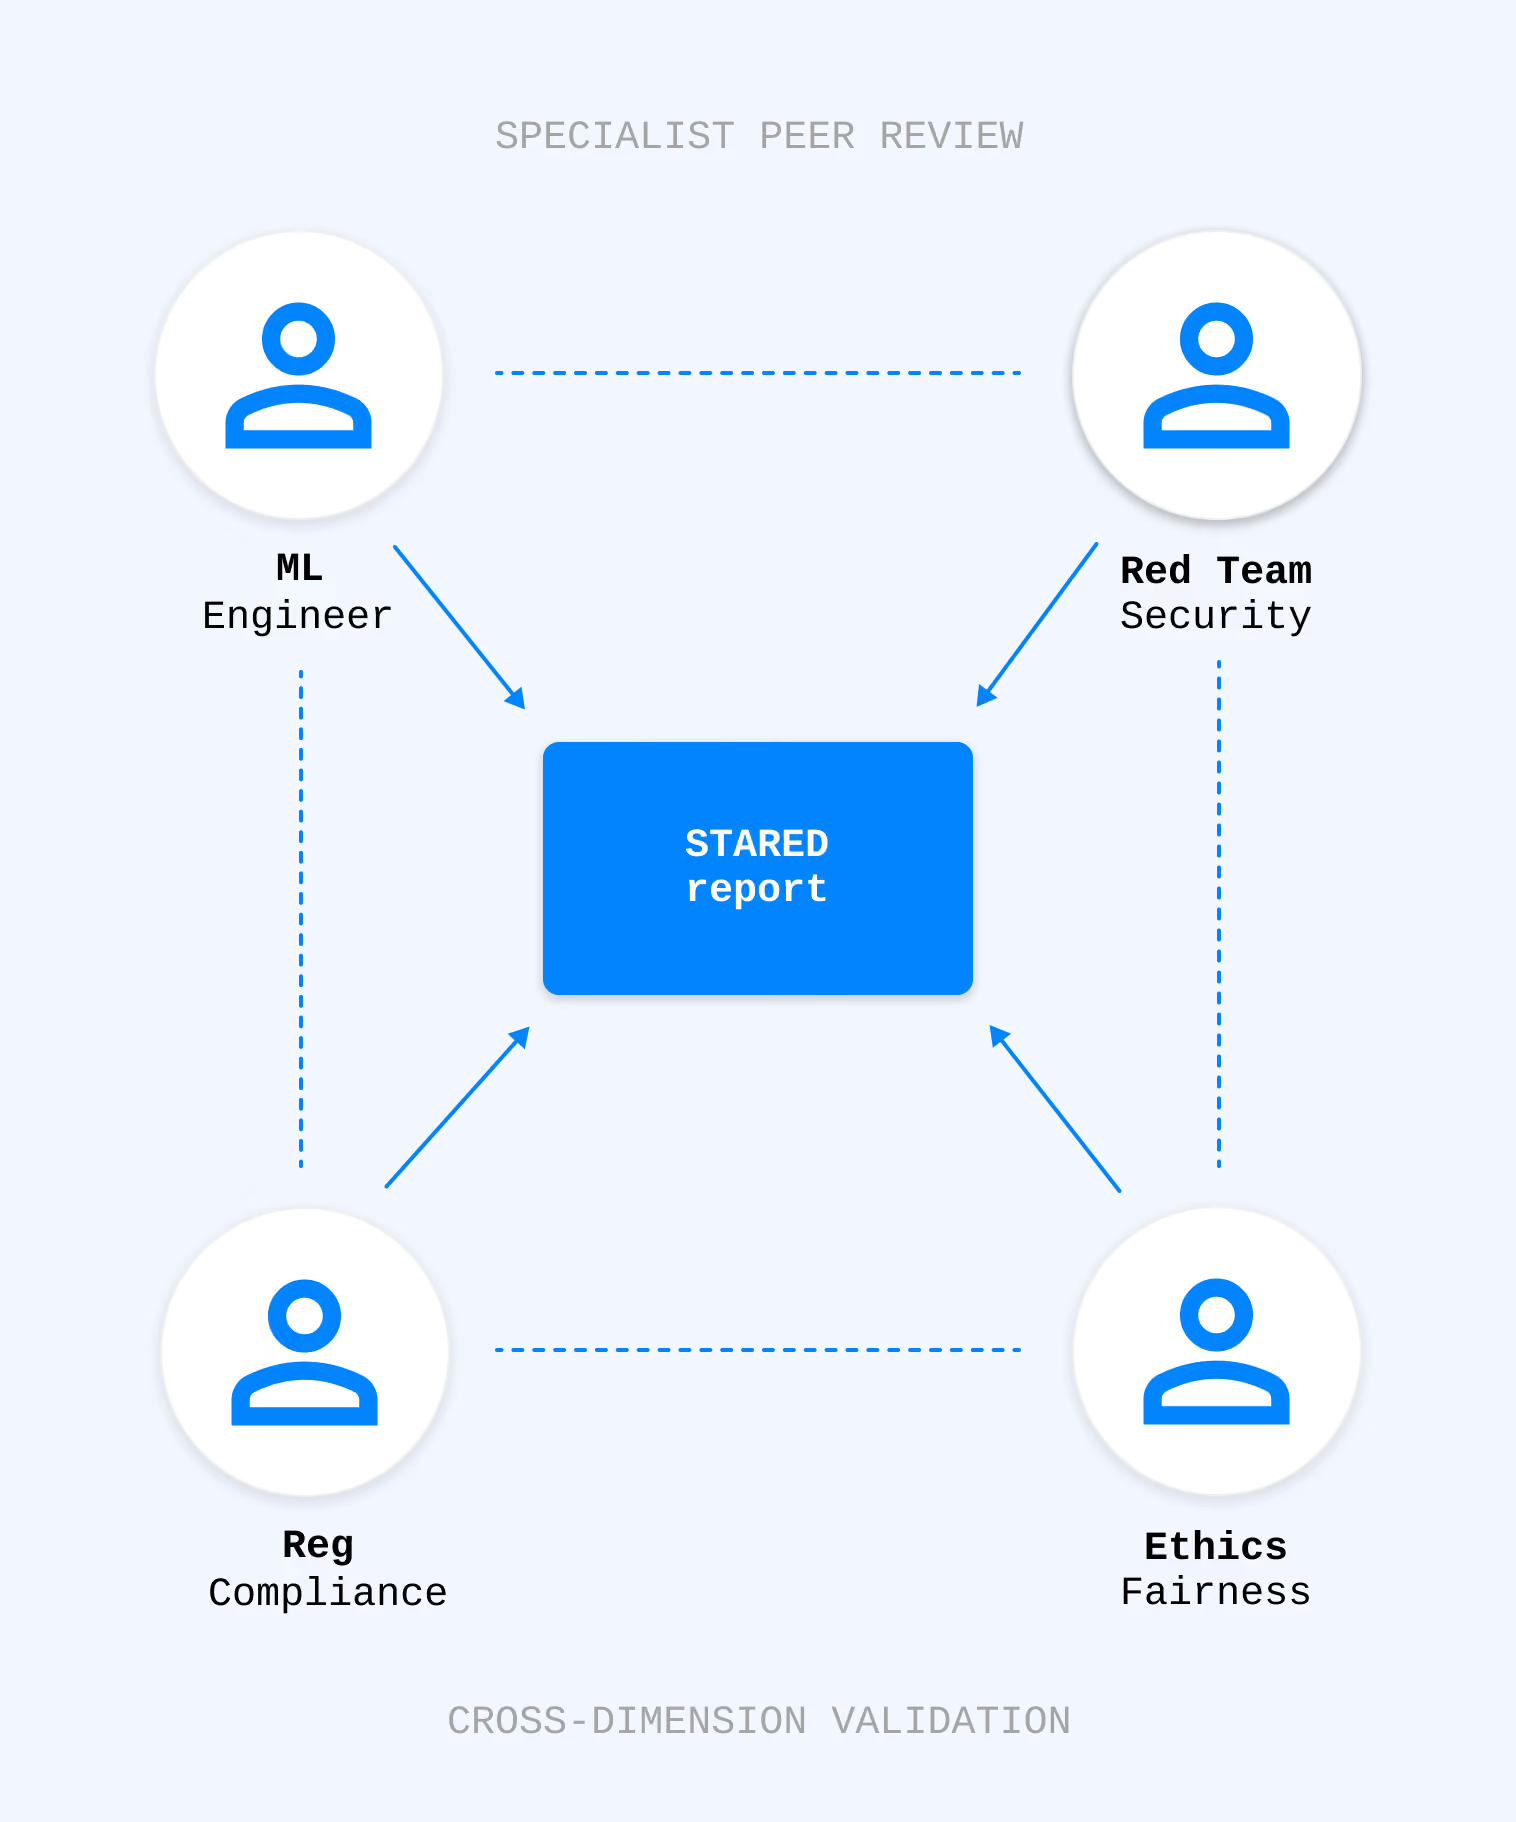
AuditOne AIのすべての案件は、3~4名の独立した専門家が並行して実施します。通常、技術/機械学習(ML)監査人1名、セキュリティ/レッドチーム監査人1名、規制監査人1名、倫理/公平性レビュー担当者1名で構成されます。彼らはそれぞれ個別にシステムを評価した後、問題点が報告書に盛り込まれる前に、互いの調査結果をピアレビューします。

AIは多面的すぎるため、1人の監査人だけでは信頼性の高い評価を行うことができません。 当社のモデルでは、STAREDの各次元に適切な専門家を割り当て、専門家同士による相互検証を徹底しています。
専門分野に応じた業務割り当て— 公平性監査担当者がバイアスに関する申し立てを審査し、機械学習エンジニアがドリフト検出を審査し、規制監査担当者が附属書IVの文書を審査します。
次元横断的な検証— STAREDの各次元で得られた知見を、他の次元と照らし合わせて確認する。技術的には「安全」であっても、倫理的な観点で基準を満たさないものはリリースされない。
「リスクを共有する」――監査人は有効な指摘事項に対してボーナスを獲得し、チェックリストの単なる達成よりも、調査の深さと正確さが評価される仕組みとなっている。
仕組み

スコープ定義から監査報告書作成まで、6~16週間で完了

01
範囲の特定とリスク分類
24~48時間
お客様のAIシステムをEU AI法付属書IIIに基づいて分類し、適用される義務を特定するとともに、STAREDの各側面における適用範囲を確認します。48時間以内に、固定見積もり、監査の予定期間、および書類チェックリストをお送りいたします。
02
文書レビュー
1~2週間
お客様の技術文書(EU AI法向け附属書IV一式、ISO 42001の適用性声明書)、モデルカード、データシート、評価報告書、および運用手順書を審査します。不備が指摘された場合は、具体的な証拠の提出を求めます。
03
技術的および敵対的テスト
2~6週間
STAREDの各側面における実地テスト:OWASP LLM Top 10およびMITRE ATLASを対象としたレッドチーム活動、バイアスおよび公平性の評価、ドリフトおよびキャリブレーションの分析、インフラのセキュリティレビュー。重大な発見事項については直ちにエスカレーションを行った。
04
ピアレビューと統合
1週間
各専門家の調査結果は、STAREDの異なる評価軸に属する少なくとも1名の監査人によって審査されます。チームは、分類された調査結果、証拠、および是正措置の指針をまとめた統合報告書を作成します。
05
ピアレビューと統合
プロジェクトによって異なる
お客様は、文書化された課題を是正します。当社は、是正完了を確認した上で、お客様の認証機関(ISO 42001)、指定機関(EU AI法における高リスク)、または顧客のデューデリジェンス要件を満たす形式で作成された最終報告書を発行します。
フィードバック

お客様の声。

よくある質問

私のAIシステムは、EU AI法において「高リスク」に該当しますか?

高リスクの分類は、同規則の附属書IIIに基づいて決定されます。主なカテゴリーは、生体認証、重要インフラ、教育、雇用(採用、モニタリング、解雇)、必須サービスへのアクセス(信用スコア、保険、公的給付)、法執行、移民、司法行政です。また、EUの製品安全法の対象となる製品(医療機器、自動車、機械)において安全部品として使用されるAIシステムも、高リスクに分類されます。 当社は、すべての案件において、最初のステップとしてお客様のシステムを正式に分類します。この分類結果そのものが、規制当局から求められる可能性のある証拠の一つとなります。

ISO 42001の監査とEU AI法の適合性評価には、どのような違いがありますか?

ISO/IEC 42001は、組織におけるAIに関するガバナンス、方針、およびプロセスを含むマネジメントシステムを監査するものです。一方、EU AI法に基づく適合性評価では、特定のハイリスクAIシステムが、同法の技術的要件および文書化要件(第9条~第17条)に準拠しているかどうかを監査します。これら2つは相互に補完的な関係にあり、成熟したISO 42001マネジメントシステムを構築していれば、EU AI法への適合性を立証することが格段に容易になります。当社は、これら2つの監査を、個別に、あるいは統合的なサービスとして提供しています。

特にLLMや生成AIシステムの監査を行っていますか?

はい。現在、当社のAI監査業務の大部分は、LLMおよび生成AIが占めています。当社のレッドチーム専門家は、OWASP LLM Top 10(2025年版)、MITRE ATLASの敵対的分類法、およびRAGシステム、エージェント型ワークフロー、マルチモーダルモデルにおけるプロトコル固有の障害モードに基づいてテストを実施しています。 対象となるのは、プロンプトインジェクション(直接および間接)、ジェイルブレイク、トレーニングデータの抽出、ツール使用範囲の悪用、出力処理の脆弱性に加え、AIエージェントに特有の「エージェントループ」および「過剰な自律性」によるリスクです。

どのような書類を用意すればよいですか?

EU AI法への準拠作業については、附属書IVの技術文書一式(システム説明、使用目的、トレーニングデータの文書、評価結果、リスク管理文書、市販後モニタリング計画)が必要です。ISO 42001に関する作業については、AIポリシー、適用範囲声明、リスク登録簿、およびプロセス文書が必要です。技術的なレッドチームングについては、モデルへのアクセス(APIまたは重み)、システムプロンプト、および導入時のガードレールが必要です。 スコープ定義の打ち合わせ後、お客様ごとにカスタマイズしたチェックリストをお送りします。ほとんどのお客様は必要な資料の60~70%をすでに保有しており、不足している部分を迅速に特定します。

AIシステムの監査にはどれくらいの時間がかかりますか?

範囲に応じて、エンドツーエンドで6~16週間かかります。導入済みの単一システムを対象としたLLMレッドチーム活動であれば、4~6週間で完了する場合もあります。組織全体を対象としたISO/IEC 42001の内部監査は、通常8~12週間かかります。単一のハイリスクシステムに対するEU AI法適合性評価は、是正措置の期間を含めて10~16週間かかります。 当社は、契約書において具体的な実施期間を明記することをお約束します。

監査の料金はどのように決まりますか?

価格設定は、AIシステムの複雑さ(単一モデル、マルチモデル・パイプライン、エージェント型システムのいずれか)、必要な監査の深度(特定分野に焦点を当てた監査か、STAREDに基づく全面的な監査か)、および関連する専門家による監査日数という3つの要素によって決まります。スコープの確定後、24時間以内に固定価格の見積もりを提示いたします。 中小企業向けの契約規模は5桁台前半から始まり、EU AI法への完全な準拠評価については、そこから規模に応じて費用が上昇します。目安となる価格帯については、hello@auditone.io までお問い合わせください。

貴社は、EU AI法への適合性に関する認定機関ですか?

いいえ。ほとんどのハイリスクAIシステム(附属書III)は、第43条に基づく自己評価のルートを踏襲しており、この場合、提供者が社内手順を用いて適合性評価を行います。 当社の役割は、独立した第三者機関として適合性評価を実施し、指定機関の関与を必要とせずに要件を満たす文書を作成することです。指定機関の関与を必要とするごく一部のハイリスク製品(特定の生体認証IDシステムなど)については、認定を受けた指定機関(当社の認証機関ネットワークのパートナーを含む)と連携し、それらが必要とする証拠資料を作成します。

STAREDフレームワークとは何ですか?また、それについてどこで読むことができますか?

STAREDは、AI監査のための5つの次元からなるフレームワークです。その5つの次元とは、セキュリティ、技術的 評価、規制遵守、倫理、データガバナンスです。このフレームワークが構築されたのは、既存のセキュリティやコンプライアンスのフレームワークでは、AIシステムの監査を困難にしている要因――学習データの来歴、敵対的条件下でのモデルの挙動、ドリフト、エージェントリスク――が網羅されていないためです。詳細な方法論、評価基準、および具体例については、STAREDのライトペーパーでご覧いただけます。

準備作業も手伝っていただけますか、それとも監査のみですか?

これらの機能は厳格に分離されています。当社は、お客様のポリシーの策定、AIガバナンスの構築、あるいは統制措置の実施は行いません。そうした行為は、監査そのものに求められる独立性を損なうことになるからです。当社が提供するのは、監査前のギャップ評価(より簡易なアドバイザリー業務)と、それに続く正式な監査(独立性があり、証拠に基づくもの)です。ギャップ評価では改善すべき点を指摘し、監査ではその改善が適切に行われたかを確認します。スコープも成果物も異なります。