Smart-Contract-
Sicherheitsaudit

Suchen Sie eine kosteneffiziente Smart-Contract-Code-Überprüfung?

Durchgeführt von einem Team, ausgewählt aus über 800 White-Hat-Hackern weltweit, peer-reviewed von unabhängigen Auditoren und ausgerichtet an den Compliance-Frameworks, die Sie erfüllen müssen.

Globale Marken, die AuditOne vertrauen

Zahlen, die zählen

AuditOne war Vorreiter bei der Prüfung und Zusammenführung erstklassiger Sicherheitsauditoren, um Unternehmen und KMUs einen einzigen, vertrauenswürdigen Zugangspunkt zu bieten.

Von Smart Contracts bis hin zu KI-Systemen liefern unsere Bewertungen unvergleichliche Klarheit und technische Tiefe.

Während wir uns auf Pentests und Code-Audits spezialisiert haben, skaliert unser Netzwerk auf jeden IT- oder Cybersicherheitsdienst, den Sie benötigen.
Alle
48
Zeilen Code finden wir ein Problem
Alle
320
Zeilen Code finden wir ein kritisches Problem
Nach unseren Audits
0
Hacks bisher
Über
4
Milliarden Euro TVL gesichert.
Im Durchschnitt
23
Probleme in jedem Audit gefunden
Über
98
%
Kundenbindung
universelle Abdeckung

Jede Blockchain, jede Programmiersprache

Wie? Wir haben über 800 geprüfte Smart-Contract-Auditoren auf unserer Plattform mit Kenntnissen in jeder Programmiersprache und Web3-Technologie. Basierend auf der relevanten Erfahrung wird für Sie ein eigener Auditoren-Pool zusammengestellt.
Was uns unterscheidet

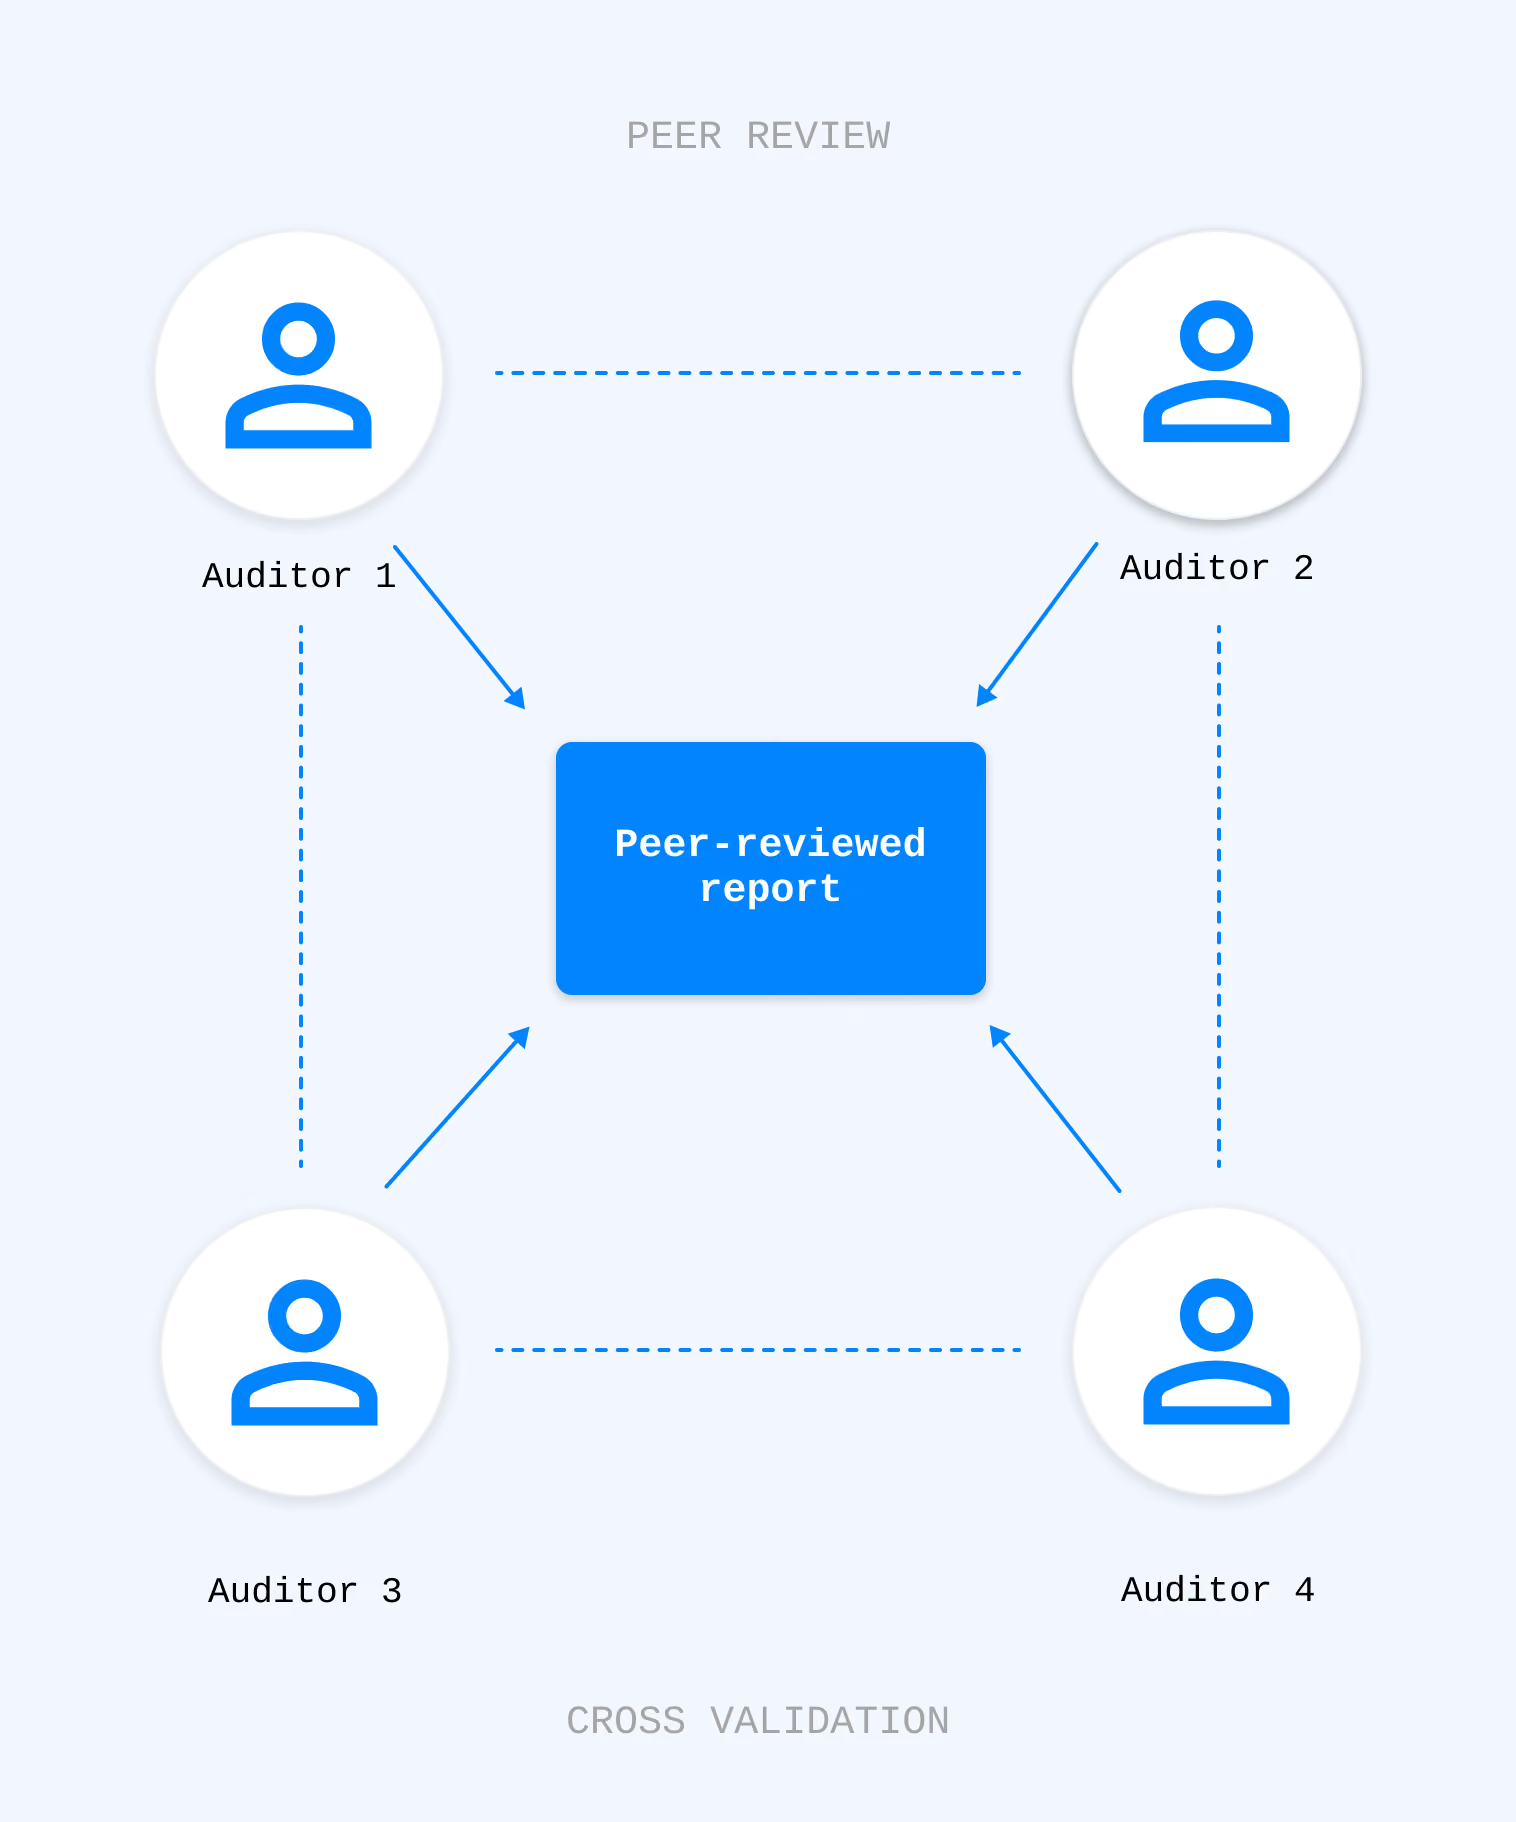
Vier Augenpaare auf demselben Code. Immer.

Ein einzelner Auditor findet, was er erwartet. Vier unabhängige Auditoren finden, was Angreifer finden würden.
Jeder AuditOne-Auftrag wird von 3 bis 4 unabhängigen Web3-Sicherheitsingenieuren parallel im selben Umfang durchgeführt. Sie prüfen getrennt, dokumentieren ihre Befunde unabhängig voneinander und begutachten anschließend gegenseitig ihre Arbeit, bevor ein Problem in Ihren Bericht aufgenommen wird.

Das Ergebnis: deutlich breitere Schwachstellenabdeckung, weniger falsch positive Ergebnisse und Befunde, die von mehr als einem Auditor validiert wurden, bevor sie Ihre Codebasis erreichen.
Unabhängige Parallelprüfung – unterschiedliche Bedrohungsmodelle, unterschiedliche Angriffsintuitionen, angewendet auf denselben Code.
Kreuzvalidierte Befunde – jedes Problem wird von mindestens zwei Auditoren bestätigt, bevor es in Ihren Bericht oder Ihre Rechnung aufgenommen wird.
Eigenes Interesse am Ergebnis – Auditoren erhalten einen Bonus für jeden gültigen Befund, was Tiefe gegenüber bloßer Checklisten-Abarbeitung belohnt.
Wonach wir suchen

Die Schwachstellenklassen, die Protokolle auf die Titelseite bringen.

Eine nicht erschöpfende Übersicht dessen, was jeder Smart-Contract-Auftrag von AuditOne abdeckt, ausgerichtet an der SWC Registry, den OWASP Smart Contract Top 10 und unserer internen Web3-Audit-Checkliste.
SWC-107
Reentrancy
Klassische Single-Function-, Cross-Function- und Read-Only-Reentrancy bei externen Aufrufen. Checks-Effects-Interactions validiert.
SWC-105 / 106
Access Control
Fehlende oder fehlerhafte Modifier-Nutzung, ungeschützte Initializer, Lücken bei rollenbasierten Berechtigungen, Fehler bei der Eigentumsübertragung.
A03 (OWASP SC)
Oracle Manipulation
Missbrauch von Spot-Preis-Orakeln, Auswahl des TWAP-Zeitfensters, Konsistenz mehrerer Quellen, durch Flash-Loans verstärkte Preisbewegungen.
A04 (OWASP SC)
Flash Loan Attacks
Manipulation der internen Buchhaltung im selben Block, Governance-Stimmrechts-Leihe, Liquidations-Manipulation mit geliehenem Kapital.
MEV
MEv & Front-running
Anfälligkeit für Sandwich-Angriffe, JIT-Liquiditätsangriffe, Abhängigkeit von der Transaktionsreihenfolge, Prüfung von Commit-Reveal-Mustern.
SWC-101
Arithmetic & Accounting
Präzisionsverlust, Rundungsrichtung, Missbrauch von unchecked-Blöcken, Kompatibilität mit Fee-on-Transfer-Token, Share-/Asset-Inflation.
SWC-128
DoS & Gas Issues
Unbegrenzte Schleifen, Gas-Limit-DoS, Griefing durch Revert, Push- vs. Pull-Zahlungsmuster, Risiken von Storage-Kollisionen.
SWC-117 / 121
Signature & Replay
EIP-712-Implementierung, Nonce-Handhabung, Cross-Chain-Replay, Signatur-Malleabilität, Missbrauch der Permit-Funktion.
EIP-1967 / 1822
Upgrade Pattern Risks
Proxy-Storage-Slot-Kollisionen, nicht initialisierte Implementierungen, Selector-Konflikte, Konzentration der Upgrade-Berechtigung.
Was Sie erhalten

Gelieferte Ergebnisse &
Sicherheit nach dem Audit

Unsere transparenten Berichte bieten eine vollständige Analyse der Sicherheit Ihres Projekts und zeigen jeden erkennbaren Fehler und jede Schwachstelle auf.

Umfassender Bericht

Ein detaillierter Prüfbericht mit einer eingehenden Analyse der Sicherheit Ihres Projekts, der jeden identifizierten Fehler und jede Schwachstelle hervorhebt – damit Sie genau wissen, worauf Sie achten müssen.

Empfehlungen

Neben der Liste der Probleme enthält unser Bericht eine Schritt-für-Schritt-Anleitung zu deren Behebung. Wir zeigen Ihnen nicht nur, was falsch ist – wir zeigen Ihnen auch, wie Sie Ihr Projekt sicher machen.

Bug Bounty

Nach dem Audit werden 20% der Prüfungskosten für ein Bug-Bounty-Programm auf unserer Plattform bereitgestellt. Projekte können die Bounty-Höhe erhöhen und die Listung kostenlos beibehalten.
demnächst verfügbar

Coverage Pools

Gemeinsam mit unserem Partner Safura bauen wir Coverage Pools für auditierte Contracts auf – damit Investoren ihr Risiko reduzieren können und Projekte mehr Vertrauen und Sicherheit aufbauen.
intelligente Kosteneffizienz

Erstklassige Audits ohne hohen Preis

Durch schlanke Abläufe vermeiden wir hohe Gemeinkosten – die Einsparungen geben wir an Sie weiter, ohne bei der Audit-Qualität Kompromisse einzugehen.
Transparente Preisgestaltung basierend auf Umfang & Komplexität
Keine versteckten Gebühren – ein klares Angebot innerhalb von 24 Stunden
20% werden in Ihr Bug-Bounty-Programm reinvestiert
Meinen Preis berechnen
Schätzen Sie die Kosten Ihrer Blockchain-Audit-Services mit unserem interaktiven Preisrechner.

PREISRECHNER

So funktioniert es

Sicherheitsaudit-Prozess

Schritt 1

Einreichen

Reichen Sie Ihre Codebasis ein und erhalten Sie innerhalb eines Tages ein Angebot für ein Audit.
Schritt 2

Auditoren-Pool

Unterschreiben Sie die Vereinbarung, leisten Sie Ihre Anzahlung und lernen Sie den für Ihren Stack zusammengestellten Auditoren-Pool kennen.
Schritt 3

Code-Review

Das Audit beginnt innerhalb von 3 Tagen. Die Auditoren prüfen Ihren Code einzeln und im Detail.
Schritt 4

Problemprüfung

Die Befunde werden in einem gemeinsamen Repository zusammengeführt und von den anderen Auditoren im Peer-Review geprüft.
Schritt 5

Beheben Sie Ihre Codebasis

Sie sind eingeladen, die Probleme basierend auf den Empfehlungen der Auditoren zu beheben.
Schritt 6

Abschlussprüfung

Nachdem die Korrekturen vorgenommen wurden, wird Ihr Code ein zweites Mal geprüft, um die Behebung zu bestätigen.
Schritt 7

Abschlussbericht

Der Abschlussbericht wird erstellt. Sie genehmigen den Entwurf, begleichen den Restbetrag und erhalten ihn.
Schritt 1

Einreichen

Reichen Sie Ihre Codebasis ein und erhalten Sie innerhalb eines Tages ein Angebot für ein Audit.
Schritt 2

Auditoren-Pool

Unterschreiben Sie die Vereinbarung, leisten Sie Ihre Anzahlung und lernen Sie den für Ihren Stack zusammengestellten Auditoren-Pool kennen.
Schritt 3

Code-Review

Das Audit beginnt innerhalb von 3 Tagen. Die Auditoren prüfen Ihren Code einzeln und im Detail.
Schritt 4

Problemprüfung

Die Befunde werden in einem gemeinsamen Repository zusammengeführt und von den anderen Auditoren im Peer-Review geprüft.
Schritt 5

Beheben Sie Ihre Codebasis

Sie sind eingeladen, die Probleme basierend auf den Empfehlungen der Auditoren zu beheben.
Schritt 6

Abschlussprüfung

Nachdem die Korrekturen vorgenommen wurden, wird Ihr Code ein zweites Mal geprüft, um die Behebung zu bestätigen.
Schritt 7

Abschlussbericht

Der Abschlussbericht wird erstellt. Sie genehmigen den Entwurf, begleichen den Restbetrag und erhalten ihn.
Schritt 1

Einreichen

Reichen Sie Ihre Codebasis ein und erhalten Sie innerhalb eines Tages ein Angebot für ein Audit.
Schritt 2

Auditoren-Pool

Unterschreiben Sie die Vereinbarung, leisten Sie Ihre Anzahlung und lernen Sie den für Ihren Stack zusammengestellten Auditoren-Pool kennen.
Schritt 3

Code-Review

Das Audit beginnt innerhalb von 3 Tagen. Die Auditoren prüfen Ihren Code einzeln und im Detail.
Schritt 4

Problemprüfung

Die Befunde werden in einem gemeinsamen Repository zusammengeführt und von den anderen Auditoren im Peer-Review geprüft.
Schritt 5

Beheben Sie Ihre Codebasis

Sie sind eingeladen, die Probleme basierend auf den Empfehlungen der Auditoren zu beheben.
Schritt 6

Abschlussprüfung

Nachdem die Korrekturen vorgenommen wurden, wird Ihr Code ein zweites Mal geprüft, um die Behebung zu bestätigen.
Schritt 7

Abschlussbericht

Der Abschlussbericht wird erstellt. Sie genehmigen den Entwurf, begleichen den Restbetrag und erhalten ihn.

Häufig gestellte Fragen

Wie viel kostet das Sicherheitsaudit?

Sie können unseren Preisrechner nutzen, um Ihre Audit-Kosten zu schätzen. Unsere Preisgestaltung ist transparent und richtet sich nach der Größe Ihrer Codebasis und der Komplexität. Vor Beginn des Audits ist eine Anzahlung von 50% der Auditgebühren erforderlich. Das Audit beginnt in der Regel etwa drei Tage nach Zahlungseingang.

Ich möchte meine Bestellung stornieren, bekomme ich eine Rückerstattung?

Wenn das Audit storniert wird, erstattet AuditOne die Anzahlung nicht, da die Auditoren für ihre Zeit bezahlt werden müssen. Wenn Sie vor Beginn des Audits stornieren, erhalten Sie eine Rückerstattung von 50%.

Wie lange dauert das Sicherheitsaudit?

Der Zeitrahmen für den Abschluss des Projekts kann je nach mehreren Faktoren variieren, etwa der Anzahl der Codezeilen und der Gesamtkomplexität des Projekts. Im Durchschnitt dauert ein Sicherheitsaudit etwa 14 Tage bis zwei Monate. Sobald wir die spezifischen Details Ihrer Einreichung geprüft haben, können wir Ihnen jedoch eine genauere Schätzung geben.

Discord
x
Twitter
Medium
LinkedIn
YouTube