Die Einstufung als Hochrisiko wird durch Anhang III der Verordnung bestimmt. Die Hauptkategorien sind: biometrische Identifizierung, kritische Infrastruktur, Bildung, Beschäftigung (Einstellung, Überwachung, Kündigung), Zugang zu wesentlichen Dienstleistungen (Bonitätsprüfung, Versicherung, öffentliche Leistungen), Strafverfolgung, Migration und Rechtspflege. KI-Systeme, die als Sicherheitskomponenten in Produkten eingesetzt werden, die unter das EU-Produktsicherheitsrecht fallen (Medizinprodukte, Fahrzeuge, Maschinen), gelten ebenfalls als hochriskant. Wir klassifizieren Ihr System als ersten Schritt jedes Auftrags formal – und die Klassifizierung selbst ist ein Nachweis, den Regulierungsbehörden anfordern können.
ISO/IEC 42001 prüft Ihr Managementsystem – die Governance, Richtlinien und Prozesse rund um KI in Ihrer Organisation. Die EU-AI-Act-Konformitätsbewertung prüft ein konkretes Hochrisiko-KI-System gegen die technischen und dokumentarischen Anforderungen der Verordnung (Artikel 9–17). Beide ergänzen sich: Ein ausgereiftes ISO-42001-Managementsystem macht den Nachweis der EU-AI-Act-Konformität erheblich einfacher. Wir liefern beides, getrennt oder als integrierten Auftrag.
Ja – LLM und generative KI machen mittlerweile den Großteil unserer KI-Audit-Aufträge aus. Unsere Red-Team-Spezialisten testen gegen die OWASP LLM Top 10 (Ausgabe 2025), die adversariale Taxonomie von MITRE ATLAS und protokollspezifische Fehlermodi für RAG-Systeme, agentische Workflows und multimodale Modelle. Wir decken Prompt Injection (direkt und indirekt), Jailbreaking, Extraktion von Trainingsdaten, Missbrauch von Tool-Use-Grenzen, Schwachstellen bei der Ausgabeverarbeitung sowie die für KI-Agenten spezifischen Risiken von agentischen Schleifen und übermäßiger Handlungsbefugnis ab.
Für die EU-AI-Act-Konformitätsarbeit das technische Dokumentationspaket gemäß Anhang IV: Systembeschreibung, Verwendungszweck, Dokumentation der Trainingsdaten, Evaluierungsergebnisse, Risikomanagement-Dokumentation, Plan zur Marktbeobachtung nach Inverkehrbringen. Für die ISO-42001-Arbeit Ihre KI-Richtlinie, das Statement of Applicability, das Risikoregister und die Prozessdokumentation. Für technisches Red Teaming Modellzugang (API oder Gewichte), System-Prompts und etwaige Deployment-Guardrails. Wir senden nach dem Scoping-Gespräch eine maßgeschneiderte Checkliste – die meisten Kunden verfügen bereits über 60–70 % dessen, was benötigt wird, und wir identifizieren die Lücken schnell.
Sechs bis sechzehn Wochen von Anfang bis Ende, je nach Umfang. Ein gezielter LLM-Red-Team-Auftrag gegen ein einzelnes bereitgestelltes System kann in 4–6 Wochen abgeschlossen werden. Ein vollständiges internes ISO/IEC-42001-Audit einer Organisation dauert in der Regel 8–12 Wochen. Eine EU-AI-Act-Konformitätsbewertung für ein einzelnes Hochrisikosystem, einschließlich Behebungszyklen, dauert 10–16 Wochen. Wir verpflichten uns im Auftragsschreiben auf ein konkretes Zeitfenster.
Die Preisgestaltung hängt von drei Faktoren ab: der Komplexität des KI-Systems (einzelnes Modell vs. Multi-Modell-Pipeline vs. agentisches System), der erforderlichen Audit-Tiefe (fokussierte Dimension vs. vollständiges STARED) und den benötigten Auditorentagen der jeweiligen Spezialisten. Ein Festpreisangebot erfolgt innerhalb von 24 Stunden nach dem Scoping. KMU-freundliche Auftragsgrößen beginnen im niedrigen fünfstelligen Bereich; vollständige Enterprise-Konformitätsbewertungen nach dem EU AI Act skalieren darüber hinaus. Kontaktieren Sie uns unter hello@auditone.io für eine indikative Preisspanne.
Nein. Die meisten Hochrisiko-KI-Systeme (Anhang III) folgen dem Selbstbewertungsweg nach Artikel 43, bei dem der Anbieter die Konformitätsbewertung mithilfe interner Verfahren durchführt. Unsere Rolle besteht darin, die Konformitätsbewertung als unabhängiger Dritter durchzuführen und Dokumentation zu erstellen, die die Anforderungen erfüllt, ohne die Beteiligung einer benannten Stelle zu erfordern. Für die kleine Gruppe von Hochrisikoprodukten, die tatsächlich die Beteiligung einer benannten Stelle erfordern (bestimmte biometrische Identifikationssysteme), arbeiten wir mit akkreditierten benannten Stellen zusammen – einschließlich Partnern in unserem Netzwerk von Zertifizierungsstellen – und erstellen die dafür benötigte Nachweisbasis.
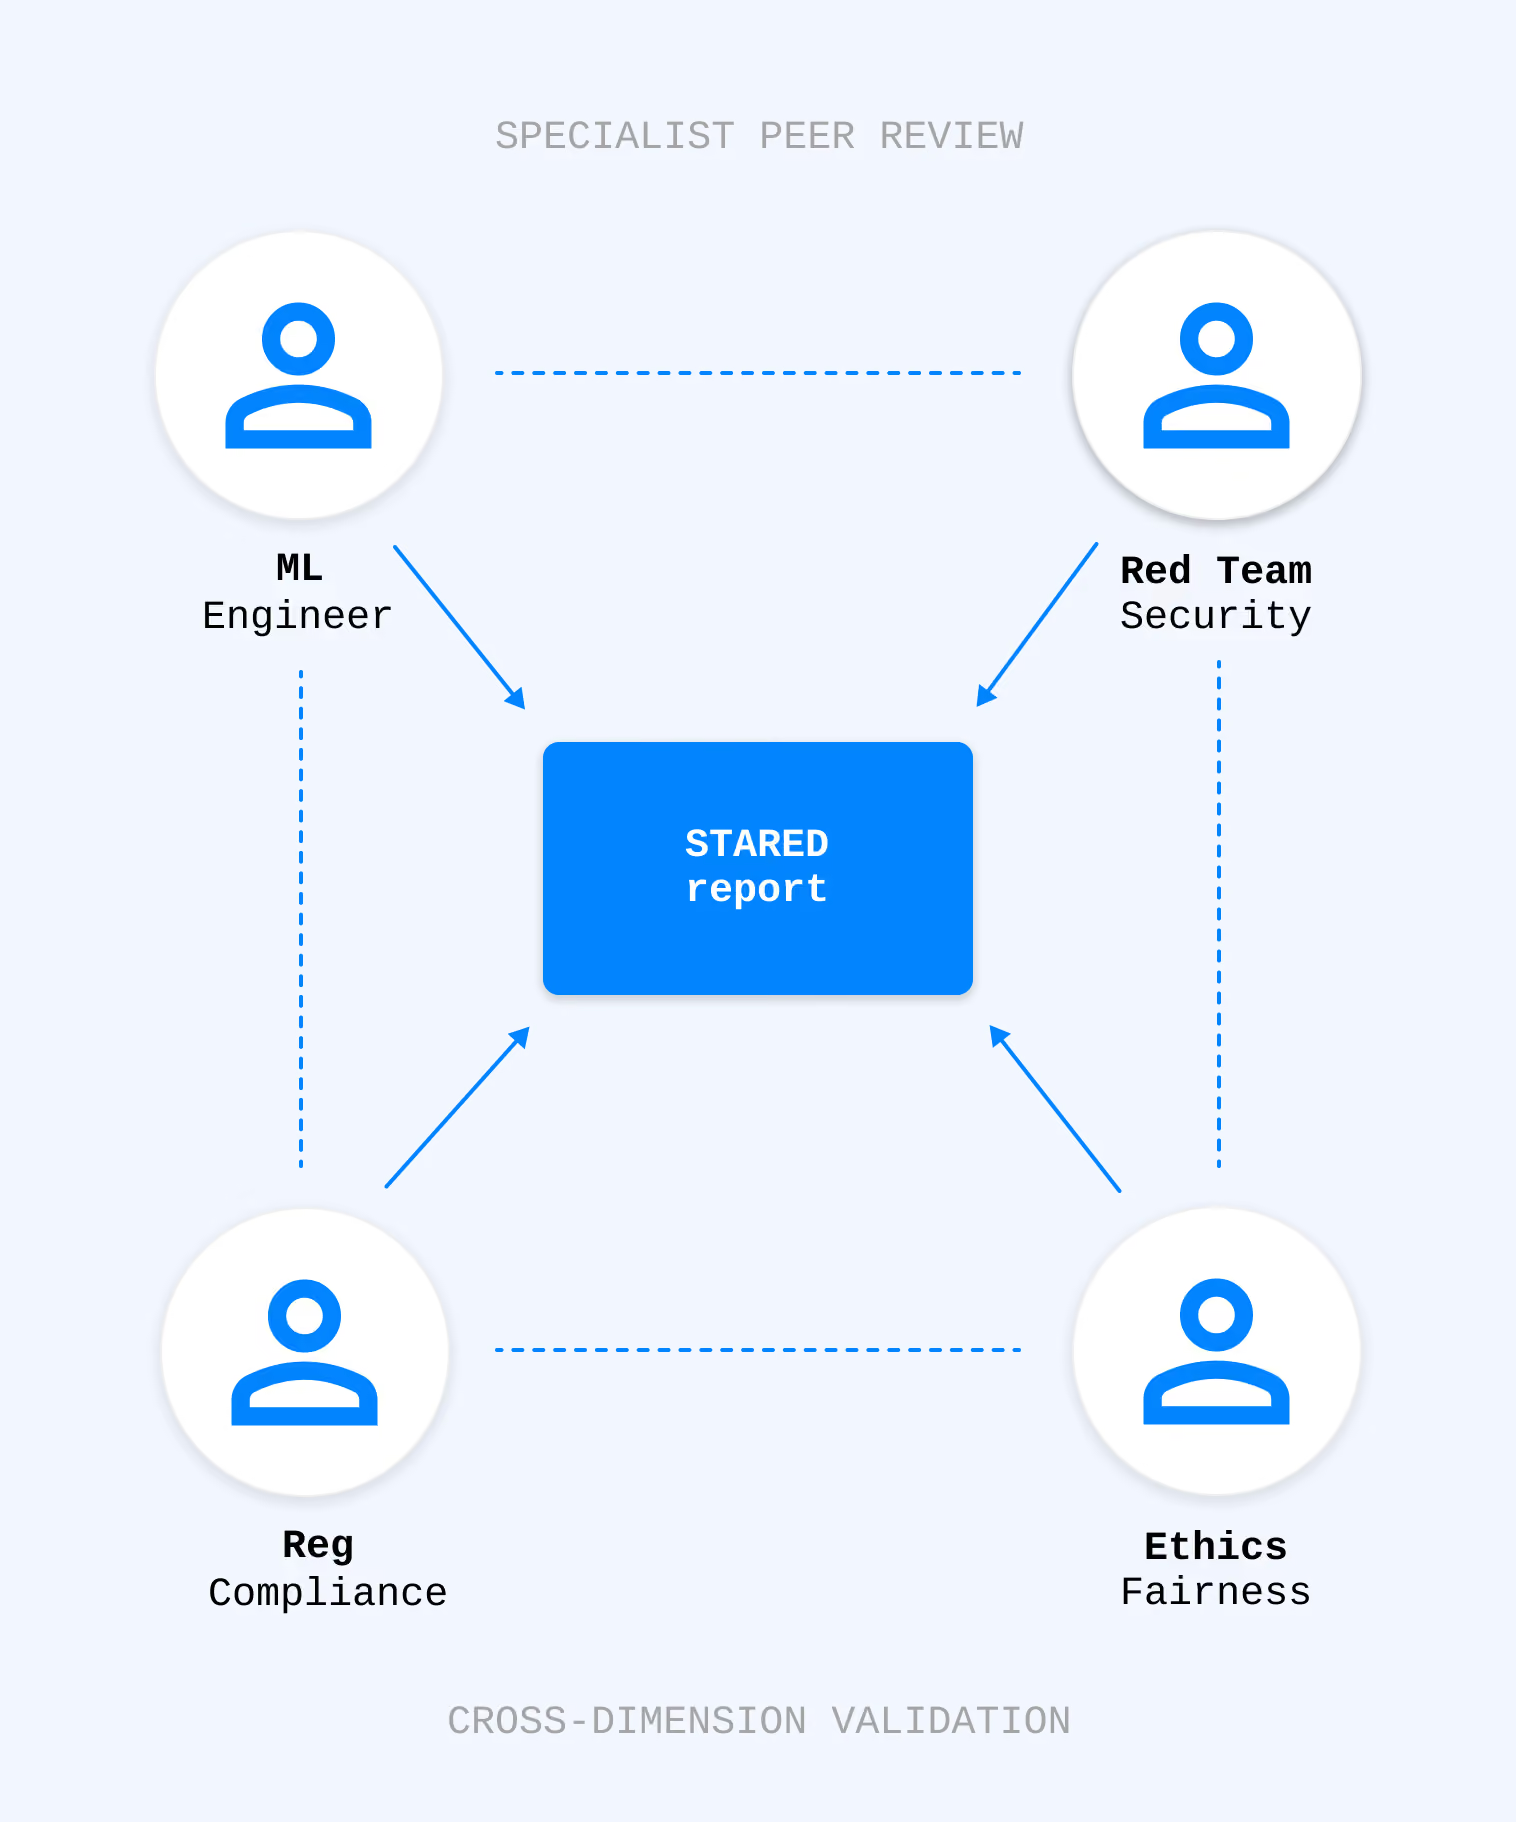
STARED ist unser fünfdimensionales Framework für KI-Audits: Security, Technical Assessment, Regulatory Compliance, Ethics und Data Governance. Es wurde gezielt entwickelt, weil bestehende Sicherheits- oder Compliance-Frameworks nicht abdecken, was KI-Systeme schwer zu prüfen macht – Herkunft der Trainingsdaten, Modellverhalten unter adversarialen Bedingungen, Drift, agentische Risiken. Die vollständige Methodik, Bewertungsraster und ausgearbeitete Beispiele finden Sie im STARED-Litepaper.
Beide Funktionen werden strikt getrennt gehalten. Wir schreiben nicht Ihre Richtlinien, bauen nicht Ihre KI-Governance auf und implementieren nicht Ihre Kontrollen – dies würde die für das Audit selbst erforderliche Unabhängigkeit gefährden. Was wir anbieten, ist eine Gap-Analyse vor dem Audit (leichter, beratend), gefolgt vom formalen Audit (unabhängig, evidenzbasiert). Die Gap-Analyse zeigt Ihnen, was zu beheben ist; das Audit verifiziert, dass Sie es behoben haben. Unterschiedliches Scoping, unterschiedliche Ergebnisse.