
Iscriviti alla nostra nuova newsletter dedicata ai professionisti degli organismi di certificazione e agli auditor ISO → Qui
Il periodo di transizione per la norma ISO/IEC 17020:2026 è già in corso e alcuni organismi di accreditamento, come il DAkkS, accettano le richieste di transizione a partire dal 1° novembre 2026. TIC OS offre agli organismi di certificazione e ispezione un’unica piattaforma per le procedure, i registri delle competenze, la pianificazione degli audit e le prove pronte per la valutazione, dalla richiesta al rilascio del certificato.
Le edizioni del 2012 delle norme di valutazione della conformità vengono sostituite una dopo l'altra. Queste date sono confermate da ISO, DAkkS e UKAS:
ISO/IEC 17065: DAkkS pubblicherà le linee guida per la transizione non appena il DIN avrà pubblicato la versione tedesca della norma rivista.
Una nuova edizione della norma è molto più di un semplice aggiornamento del documento. L’ente di accreditamento si aspetta che dimostriate che le modifiche siano state comprese, implementate e che funzionino correttamente prima della valutazione di transizione. Il DAkkS richiede agli organismi di ispezione di documentare le proprie misure di transizione e un piano di transizione, mentre l’UKAS richiede un modulo di analisi delle lacune almeno un mese prima della valutazione. In pratica, la maggior parte degli organismi seguirà le stesse fasi:
Confronta la nuova edizione con il tuo attuale sistema di gestione e stabilisci quali modifiche sono necessarie.
Aggiornare il manuale, le procedure, le liste di controllo, i modelli di relazione e di certificato, nonché i documenti contrattuali. Continuare ad attenersi alla vecchia edizione fino al rilascio del nuovo accreditamento.
Illustrare in che modo si individuano e si monitorano i rischi che potrebbero compromettere l’imparzialità e come si garantisce la disponibilità di personale competente, compresi revisori e ispettori esterni.
Siate pronti a spiegare in che modo gestite i dati e le informazioni, come verificate e proteggete il software che utilizzate e come supervisionate l'eventuale impiego dell'intelligenza artificiale.
Preparate registrazioni tracciabili che consentano ai revisori di effettuare controlli a campione senza dover perdere giorni a cercare i documenti.
Assicuratevi che il personale interessato dai cambiamenti comprenda i requisiti aggiornati.
L’UKAS sottolinea, tra l’altro, che: le tipologie di indipendenza sono state semplificate in Tipo A e Tipo non A; i requisiti di imparzialità sono stati rafforzati; una nuova sezione riguarda il controllo dei dati e delle informazioni (compresa la convalida e la sicurezza del software); i controlli sui servizi forniti esternamente sono stati ampliati (compresi i registri dei fornitori); e la gestione dei rischi e delle opportunità sostituisce l’azione preventiva.
La norma ISO/IEC 17024:2026 va oltre in materia di IA. Secondo l’UKAS, essa impone agli organismi di certificazione di convalidare, supervisionare e rendere pubblico il proprio utilizzo dell’IA, con un controllo umano sui risultati ottenuti dall’IA. Questo è un chiaro segnale di ciò che gli organismi di accreditamento chiederanno riguardo agli strumenti che utilizzate.
TIC OS è il sistema operativo nativo per l'intelligenza artificiale sviluppato da AuditOne per gli organismi di certificazione e ispezione. Copre i tipi di servizio previsti dalle norme ISO/IEC 17021, 17020 e 17065 in un'unica piattaforma, dalla revisione delle domande e dei contratti alla pianificazione, alla programmazione, al lavoro sul campo e alla redazione dei rapporti, fino alla decisione di certificazione e al rilascio del certificato.
Oltre alla transizione, TIC OS introduce anche nuove richieste di certificazione e una maggiore capacità di audit. Scopri come funziona il “Growth Engine” di TIC OS
La ricezione delle richieste, la revisione dei contratti, la pianificazione delle Fasi 1 e 2, la sorveglianza, gli audit di ricertificazione e di trasferimento, la rendicontazione, le decisioni e il rilascio dei certificati: tutte queste attività si svolgono all’interno di un unico sistema integrato. Quando le procedure cambiano, è sufficiente aggiornare una sola volta i modelli e i flussi di lavoro, invece di dover modificare uno per uno fogli di calcolo, file Word e modelli di e-mail.
Configura liste di controllo specifiche per settore, modelli di report, preventivi e contratti, nonché la lingua dei report in base al cliente. Puoi aggiungere modelli personalizzati per qualsiasi standard o schema, in modo che i tuoi documenti aggiornati vengano applicati contemporaneamente a tutte le nuove verifiche.
Ogni profilo di auditor contiene informazioni relative a competenze, credenziali, codici di settore e conflitti di interesse. Gli auditor caricano i propri documenti di qualifica e voi li esaminate e verificate sulla piattaforma. Gli auditor principali e i revisori vengono suggeriti in base allo schema, al settore e alla lingua, e la gestione delle competenze segue la norma IAF MD 7. Gli auditor esterni vengono registrati con la stessa struttura utilizzata per il vostro personale.
Ogni azione viene registrata con data e ora e indirizzo IP e può essere esportata ai fini delle vostre valutazioni di accreditamento. Le prove sono collegate a risultati, clausole e controlli, con cronologia delle versioni. I periodi di conservazione possono essere impostati per schema o per cliente. I dati sono crittografati sia in transito che in archiviazione, l’accesso è basato sui ruoli con autenticazione a due fattori e i dati sono ospitati nell’UE per impostazione predefinita (è disponibile l’hosting autonomo). AuditOne è certificato ISO/IEC 27001.
L'agente AI di Fase 1 esamina i documenti dei clienti e segnala le prove mancanti. L'IA associa note alle clausole e suggerisce domande di audit e risultati sulla base delle aspettative configurate dall'utente. I revisori e i responsabili delle decisioni mantengono il controllo: i suggerimenti vengono esaminati, è sempre possibile intervenire manualmente e le modifiche vengono registrate accanto ai valori originali. Questo è il tipo di supervisione che gli organismi di accreditamento richiedono sempre più spesso di poter dimostrare.
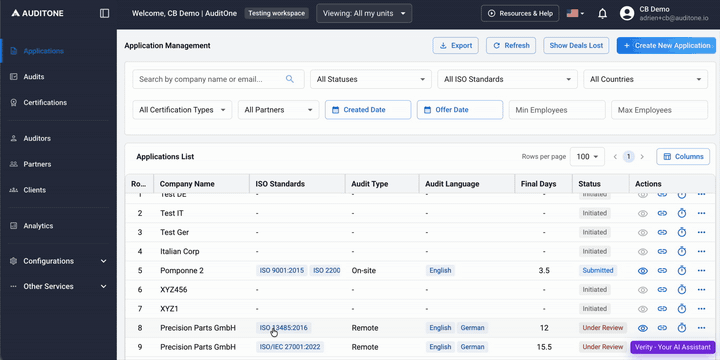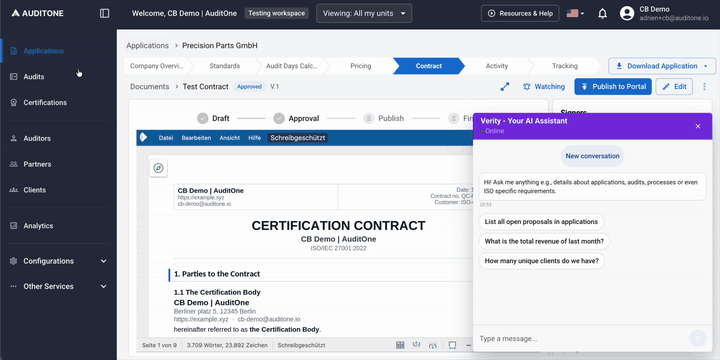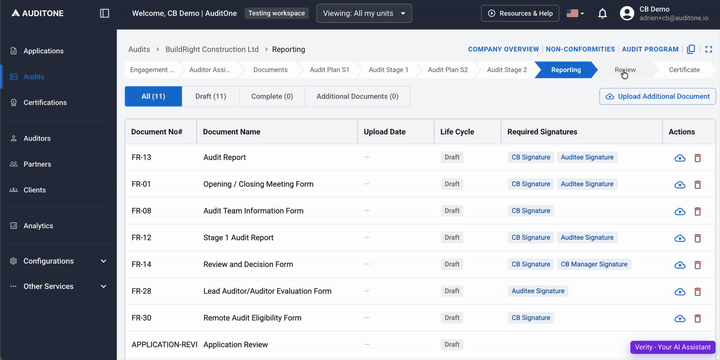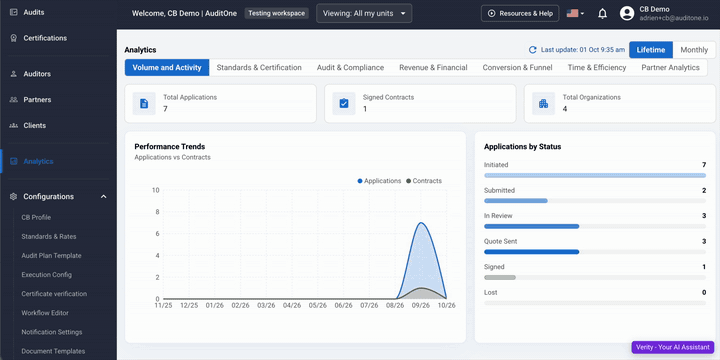
I giorni di audit vengono calcolati in base alla direttiva IAF MD 5, mentre il campionamento multisito segue la direttiva IAF MD 1. Le deroghe vengono registrate. I dashboard mostrano l’attività di audit, i tempi di pianificazione e i tempi di elaborazione dei documenti. Quando il lavoro di transizione e gli audit periodici raggiungono il picco contemporaneamente, è possibile pubblicare un audit sulla rete di AuditOne, composta da oltre 1.500 auditor ISO e di sicurezza selezionati con cura, in base a un codice settoriale specifico, a una lingua o a una capacità aggiuntiva.
La domanda di certificazioni accreditate relative ai sistemi di gestione dell'IA è in crescita. Molti organismi di certificazione stanno ora pianificando un’estensione dell’ambito di applicazione della norma 42001, spesso parallelamente alla gestione delle transizioni relative alle proprie norme.

Nell’ottobre 2026, TÜV AUSTRIA ha annunciato di aver ottenuto l’accreditamento completo per la norma ISO 42001, mentre Bureau Veritas ha pubblicato i dettagli relativi al proprio accreditamento per la norma ISO/IEC 42001 da parte di Accredia.

TIC OS supporta la norma ISO/IEC 42001 insieme alle norme ISO 9001, ISO/IEC 27001, ISO 14001, ISO 45001 e ad altri schemi di certificazione. È possibile combinare la norma 42001 con gli standard esistenti nell’ambito di audit integrati, con giornate di audit separate e tariffe per singolo standard, raccolta condivisa delle prove e non conformità collegate tra le diverse clausole.

Documentare le competenze dei revisori per il nuovo ambito di applicazione e avvalersi della rete di revisori qualora fosse necessaria una capacità aggiuntiva.


Quando devo passare alla norma ISO/IEC 17020:2026?

La norma ISO/IEC 17020:2026 è stata pubblicata il 27 marzo 2026. Gli accreditamenti relativi all’edizione del 2012 cesseranno generalmente di essere validi il 27 marzo 2029. In Germania, il DAkkS accetta le richieste di transizione a partire dal 1° novembre 2026, avvia le valutazioni a gennaio 2027 e raccomanda di completare la valutazione di transizione entro e non oltre il 27 marzo 2028. L’UKAS rende obbligatorie le valutazioni secondo l’edizione del 2026 a partire dal 1° gennaio 2028.
La norma ISO/IEC 17065 è stata aggiornata?
Sì, una revisione è in fase di pubblicazione. La consultazione finale si è conclusa alla fine di ottobre 2026 e l’ISO indica attualmente lo standard come “in fase di pubblicazione”, con pubblicazione prevista entro la fine del 2026. Il DAkkS pubblicherà le linee guida per la transizione non appena la versione tedesca sarà disponibile presso il DIN. Fino ad allora, rimane in vigore l’edizione ISO/IEC 17065:2012.
Cosa prevede la norma ISO/IEC 17024:2026 in materia di IA?
Secondo l’UKAS, la norma ISO/IEC 17024:2026 introduce definizioni quali “intelligenza artificiale” e “distorsione”, impone agli organismi di gestire i rischi legati all’imparzialità nell’uso dell’IA e include una nuova clausola che richiede agli organismi di certificazione di convalidare, supervisionare e rendere pubblico l’uso dell’IA, con supervisione umana. L’UKAS effettuerà le valutazioni in base alla nuova edizione a partire dal 1° gennaio 2027, ne renderà obbligatoria l’applicazione dal 1° gennaio 2028 e gli accreditamenti del 2012 cesseranno di essere validi il 1° aprile 2029.
In che modo un organismo di certificazione o di ispezione dovrebbe prepararsi alla valutazione di transizione?
Iniziare con un’analisi delle discrepanze rispetto alla nuova edizione. Successivamente, aggiornare le procedure e i modelli, verificare i registri relativi all’imparzialità e alla competenza, formare il personale interessato e raccogliere prove tracciabili dell’attuazione. Il DAkkS richiede inoltre che siano documentate le modalità di transizione e che sia presentato un piano di transizione, mentre l’UKAS richiede un modulo per l’analisi delle discrepanze un mese prima della valutazione.
Il sistema operativo TIC rende il mio corpo conforme ai nuovi standard?
Nessun software può farlo al posto tuo: la conformità dipende dai tuoi processi e dalle tue decisioni. TIC OS ti offre un unico sistema per i flussi di lavoro, i modelli, i registri delle competenze e le prove documentate, così l’implementazione delle modifiche e la loro presentazione al tuo valutatore richiedono uno sforzo manuale molto minore.
Il sistema operativo TIC è in grado di supportare un’estensione dell’ambito della norma ISO/IEC 42001?
Sì. La norma ISO/IEC 42001 è inclusa nella configurazione standard di TIC OS. È possibile pianificare ed eseguire audit 42001 sia autonomamente che nell’ambito di audit integrati, registrare le competenze dei revisori relative all’ambito di applicazione e avvalersi della rete di revisori di AuditOne.
Scopri come TIC OS supporta i flussi di lavoro previsti dalle norme ISO/IEC 17021, 17020 e 17065, dalla richiesta al rilascio del certificato, con una documentazione che il tuo valutatore potrà seguire.


