
Iscriviti alla nostra nuova newsletter dedicata ai professionisti degli organismi di certificazione e agli auditor ISO → Qui
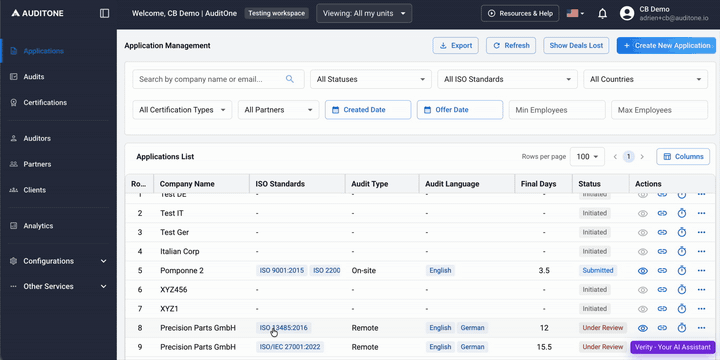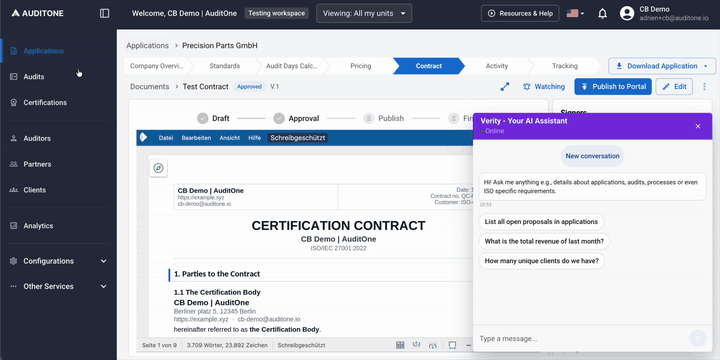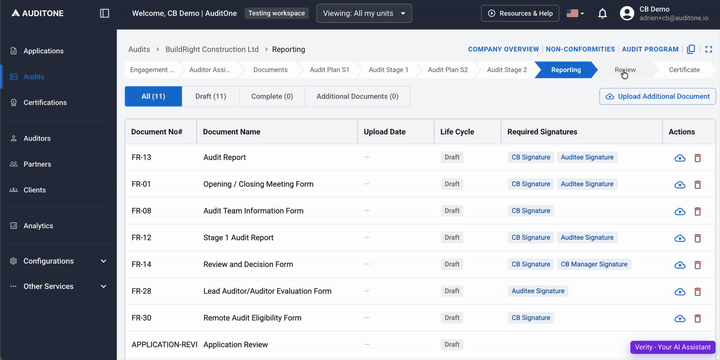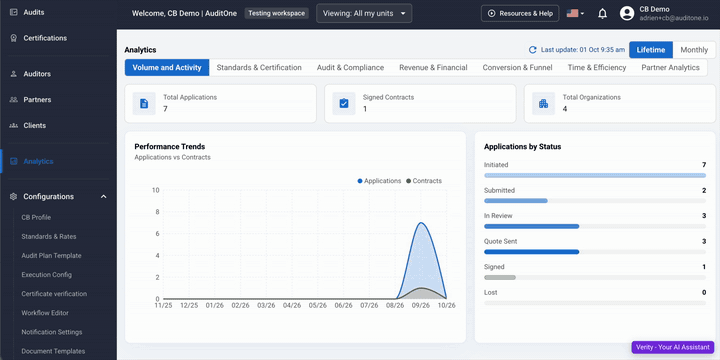
La maggior parte dei software per organismi di certificazione si limita alla gestione amministrativa. TIC OS collega i tre fattori che limitano la velocità di crescita di un organismo di certificazione: la ricerca di nuovi clienti, la disponibilità di auditor qualificati e il lavoro manuale necessario tra la richiesta e il rilascio del certificato.
Il vostro organismo di certificazione figura nell’elenco di oltre 4.500 organismi di certificazione accreditati. Le richieste provenienti da CB Search vengono inoltrate direttamente al sistema TIC OS.
La revisione delle domande, le giornate di audit previste dalla norma IAF MD 5, la determinazione dei prezzi e la gestione dei contratti si svolgono secondo un unico flusso guidato, in modo che nessuna richiesta vada persa nella casella di posta.
Organizza gli audit della Fase 1 e della Fase 2 in sede, da remoto o in modalità ibrida. Assegna il personale internamente oppure attingendo da un pool di oltre 1.500 auditor selezionati.
Reportistica assistita dall'intelligenza artificiale, decisione in merito alla certificazione e rilascio dei certificati, con monitoraggio di ogni ciclo di sorveglianza.
Il ciclo si chiude: i clienti già acquisiti tornano per la sorveglianza e la ricertificazione, mentre le nuove richieste provenienti da CB Search continuano ad alimentare il flusso di lavoro.
Un unico sistema integrato al posto di fogli di calcolo, catene di e-mail e file Word. È comunque possibile effettuare modifiche manuali e ogni adeguamento viene registrato accanto al valore originale.
Ti stai preparando per la norma ISO/IEC 17020:2026? Scopri le date chiave della transizione e come TIC OS ti supporta in questo processo
Le candidature strutturate provenienti da CB Search o dai tuoi moduli personalizzati, tutte raccolte in un unico posto.
Giorni di audit calcolati secondo la direttiva IAF MD 5 e campionamento multisito secondo la direttiva IAF MD 1, con registrazione delle deroghe.
Il contratto di preventivo e certificazione viene generato, firmato e monitorato con una traccia di audit completa.
Gestione delle competenze secondo la norma IAF MD 7. Nominare auditor interni o auditor di mercato.
Piani di audit, date e team per gli audit in loco, a distanza e ibridi.
Diversi standard in un’unica verifica, con giorni di verifica per ciascuno standard, prezzi e documentazione condivisa.
Bozze di rapporto basate sui dati di audit, con le non conformità collegate tra le varie clausole.
Valutazione e decisione indipendenti, documentate e tracciabili.
I certificati rilasciati a seguito di decisioni approvate, le attività di sorveglianza e le ricertificazioni sono state effettuate secondo il calendario previsto.
L'intelligenza artificiale genera le bozze, ma sono i vostri revisori e controllori a decidere. Verity opera su AWS Bedrock a Francoforte; i fornitori dei modelli non hanno accesso ai dati dei clienti e ogni risultato viene verificato da persone, garantendo così il rispetto dei requisiti di imparzialità e competenza.

Le aziende alla ricerca di una certificazione confrontano su AuditOne oltre 4.500 organismi di certificazione accreditati. Le richieste pervengono a TIC OS sotto forma di domande strutturate, pronte per la valutazione della domanda e la revisione del contratto.
Cerca organismi di certificazione
Accedi a oltre 1.500 auditor certificati ISO e di sicurezza accuratamente selezionati quando il tuo team è al completo o quando viene introdotto un nuovo standard o si apre una nuova area geografica. La riservatezza, l’imparzialità e i controlli sui conflitti di interesse sono parte integrante di ogni incarico.

Il sistema operativo basato sull'intelligenza artificiale destinato agli organismi di certificazione e ispezione di qualsiasi dimensione, sviluppato in conformità alle norme ISO/IEC 17021 e ISO/IEC 17020 e a sua volta certificato secondo la norma ISO/IEC 27001.
Audit e valutazioni di sicurezza per i vostri clienti e per la vostra organizzazione.
Audit interni indipendenti che preparano la vostra organizzazione all’audit di certificazione, con i risultati e le azioni correttive già pronti prima dell’arrivo del revisore.
Test di siti web, API e infrastrutture con chiare indicazioni su come risolvere i problemi.
Test in corso condotti da ricercatori indipendenti nel campo della sicurezza.
Audit interni, test di sicurezza e il software su cui opera il vostro ente di certificazione, il tutto gestito da un unico team e con un unico referente.
Gli incarichi vengono affidati a un organico composto da oltre 1.500 auditor ISO e di sicurezza accuratamente selezionati, con controlli sulla riservatezza e sui conflitti di interesse per ogni incarico.
Un revisore che svolge un audit interno per un’azienda non viene assegnato all’audit di certificazione di tale azienda.
AuditOne GmbH ha sede a Colonia, in Germania. I vostri dati sono ospitati nell'UE e gestiti nell'ambito del nostro sistema di gestione certificato ISO/IEC 27001.
Scopri come le richieste in entrata, la capacità dei revisori e i flussi di lavoro automatizzati si integrano in TIC OS.


