
Abonnez-vous à notre nouvelle lettre d'information destinée aux professionnels des organismes de certification et aux auditeurs ISO → Ici
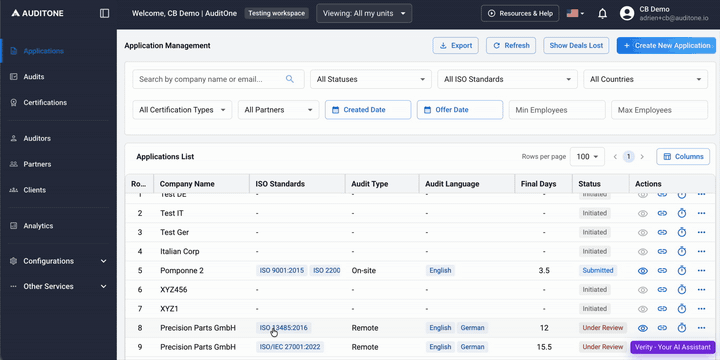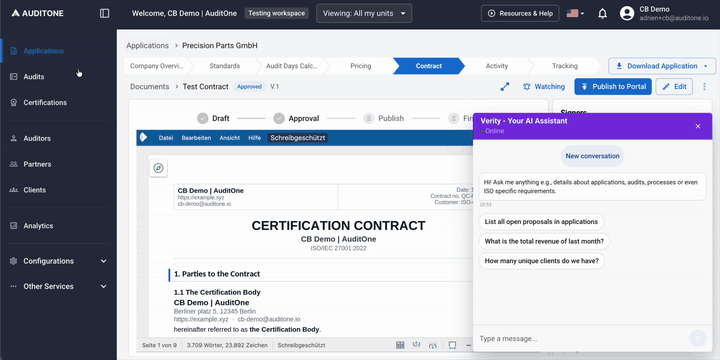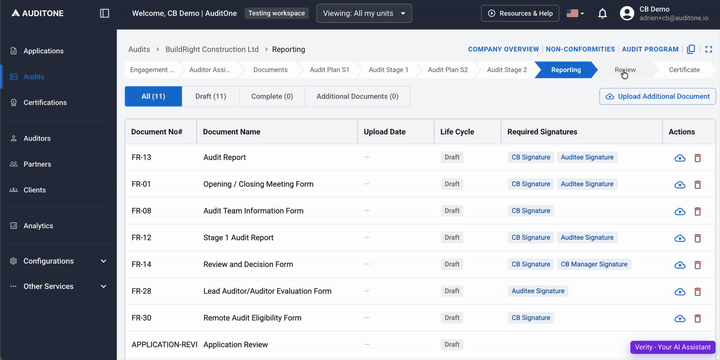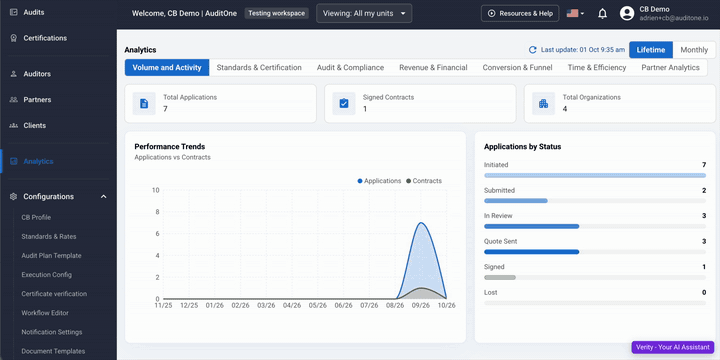
La période de transition pour la norme ISO/IEC 17020:2026 a déjà commencé, et certains organismes d'accréditation, comme le DAkkS, acceptent les demandes de transition à compter du 1er novembre 2026. TIC OS offre aux organismes de certification et d'inspection une plateforme unique pour la gestion des procédures, des dossiers de compétences, de la planification des audits et des éléments probants prêts à être évalués, de la demande jusqu'à l'obtention du certificat.
Les éditions 2012 des normes d'évaluation de la conformité sont progressivement remplacées. Ces dates sont confirmées par l'ISO, le DAkkS et l'UKAS :
ISO/IEC 17065 : le DAkkS publiera des recommandations relatives à la transition dès que la version allemande de la norme révisée aura été publiée par le DIN.
Une nouvelle édition de la norme ne se résume pas à une simple mise à jour du document. Votre organisme d'accréditation attend de vous que vous démontriez que les changements ont été compris, mis en œuvre et qu'ils fonctionnent correctement avant l'évaluation de transition. Le DAkkS demande aux organismes d'inspection de documenter leurs dispositions de transition ainsi qu'un plan de transition, tandis que l'UKAS exige un formulaire d'analyse des écarts au moins un mois avant l'évaluation. Dans la pratique, la plupart des organismes suivront les mêmes étapes :
Comparez la nouvelle édition à votre système de gestion actuel et déterminez les changements à apporter.
Mettez à jour le manuel, les procédures, les listes de contrôle, les modèles de rapports et de certificats, ainsi que les documents contractuels. Continuez à respecter les dispositions de l'ancienne édition jusqu'à l'obtention de votre nouvelle accréditation.
Expliquez comment vous identifiez et surveillez les risques pesant sur l'impartialité, et comment vous vous assurez de disposer d'un personnel compétent, y compris des auditeurs et des inspecteurs externes.
Soyez prêt à expliquer comment vous gérez les données et les informations, comment vous validez et sécurisez les logiciels que vous utilisez, et comment vous supervisez l'utilisation de l'IA.
Préparez des registres traçables que les auditeurs pourront examiner par échantillonnage sans avoir à passer des journées entières à rechercher des documents.
Veillez à ce que les membres du personnel concernés par ces changements comprennent bien les nouvelles exigences.
L'UKAS souligne notamment que : les catégories d'indépendance sont simplifiées en « Type A » et « Type non A » ; les exigences en matière d'impartialité sont renforcées ; une nouvelle section traite du contrôle des données et des informations (y compris la validation et la sécurité des logiciels) ; les contrôles sur les services fournis par des tiers sont élargis (notamment les registres des prestataires) ; et la gestion des risques et des opportunités remplace les mesures préventives.
La norme ISO/IEC 17024:2026 va plus loin en matière d'IA. Selon l'UKAS, elle impose aux organismes de certification de valider, de contrôler et de rendre publique leur utilisation de l'IA, les résultats de celle-ci devant faire l'objet d'une supervision humaine. Cela donne une indication claire sur les questions que les organismes d'accréditation vous poseront concernant les outils que vous utilisez.
TIC OS est le système d'exploitation natif d'AuditOne, basé sur l'intelligence artificielle, destiné aux organismes de certification et d'inspection. Il couvre les types de services visés par les normes ISO/IEC 17021, 17020 et 17065 au sein d'une seule et même plateforme, depuis l'examen des demandes et des contrats jusqu'à la décision de certification et la délivrance du certificat, en passant par la planification, la programmation, les interventions sur le terrain et la rédaction des rapports.
Au-delà de cette transition, TIC OS génère également de nouvelles demandes de certification et renforce les capacités des auditeurs. Découvrez comment fonctionne le « moteur de croissance » de TIC OS
La réception des demandes, l'examen des contrats, la planification des phases 1 et 2, la surveillance, les audits de renouvellement de certification et de transfert, la production de rapports, la prise de décision et la délivrance des certificats s'effectuent tous au sein d'un seul et même système intégré. Lorsque vos procédures évoluent, il vous suffit de mettre à jour les modèles et les flux de travail une seule fois, au lieu de modifier un par un les feuilles de calcul, les fichiers Word et les modèles d'e-mails.
Configurez des listes de contrôle spécifiques à chaque secteur, ainsi que des modèles de rapports, de devis et de contrats, et définissez la langue des rapports pour chaque client. Vous pouvez ajouter des modèles personnalisés pour n'importe quelle norme ou référentiel, afin que vos documents mis à jour soient immédiatement pris en compte dans tous les nouveaux audits.
Chaque profil d'auditeur contient ses compétences, ses diplômes, ses codes sectoriels et ses conflits d'intérêts. Les auditeurs téléchargent leurs documents de qualification, et vous les examinez et les vérifiez sur la plateforme. Les auditeurs principaux et les réviseurs sont proposés en fonction du référentiel, du secteur d'activité et de la langue, et la gestion des compétences suit la norme IAF MD 7. Les auditeurs externes sont enregistrés selon la même structure que votre propre personnel.
Chaque action est consignée avec un horodatage et une adresse IP, et peut être exportée pour vos évaluations d'accréditation. Les preuves sont associées aux constatations, aux clauses et aux contrôles, avec un historique des versions. Les durées de conservation peuvent être définies par référentiel ou par client. Les données sont chiffrées en transit et au repos, l'accès est basé sur les rôles avec une authentification à deux facteurs, et les données sont hébergées dans l'UE par défaut (l'auto-hébergement est disponible). AuditOne est certifié ISO/IEC 27001.
L'agent IA de niveau 1 examine les documents des clients et signale les éléments manquants. L'IA ajoute des annotations aux clauses et propose des questions d'audit ainsi que des conclusions en fonction des attentes que vous configurez. Vos auditeurs et vos décideurs gardent le contrôle : les suggestions sont examinées, il est toujours possible de les modifier manuellement, et les ajustements sont consignés à côté des valeurs d'origine. C'est précisément ce type de suivi que les organismes d'accréditation exigent de plus en plus que vous soyez en mesure de démontrer.
La durée des audits est calculée conformément à la directive IAF MD 5 et l’échantillonnage multisite suit la directive IAF MD 1. Les dérogations sont consignées. Les tableaux de bord présentent l’activité d’audit, le temps de planification et les délais de traitement des documents. Lorsque les travaux de transition et les audits réguliers atteignent leur pic simultanément, vous pouvez publier un appel d’audit sur le réseau d’AuditOne, qui compte plus de 1 500 auditeurs ISO et de sécurité agréés, afin de trouver un auditeur spécialisé dans un code sectoriel spécifique, une langue donnée ou disposant d’une capacité supplémentaire.
La demande de certification des systèmes de gestion de l'IA agréés est en hausse. De nombreux organismes de certification prévoient désormais d'étendre le champ d'application de la norme 42001, souvent parallèlement à la mise en œuvre des transitions de leurs normes.

En octobre 2026, TÜV AUSTRIA a annoncé avoir obtenu l'accréditation complète pour la norme ISO 42001, tandis que Bureau Veritas a publié les détails de son accréditation ISO/IEC 42001 délivrée par Accredia.

TIC OS prend en charge la norme ISO/IEC 42001, ainsi que les normes ISO 9001, ISO/IEC 27001, ISO 14001, ISO 45001 et d'autres référentiels. Combinez la norme 42001 avec les normes existantes dans le cadre d'audits intégrés, avec des journées d'audit distinctes et une tarification par norme, une collecte commune des éléments probants et des non-conformités mises en relation entre les différentes clauses.

Enregistrez les compétences des auditeurs pour le nouveau périmètre et faites appel au réseau d'auditeurs lorsque vous avez besoin de ressources supplémentaires.


Quand dois-je passer à la norme ISO/IEC 17020:2026 ?

La norme ISO/IEC 17020:2026 a été publiée le 27 mars 2026. Les accréditations délivrées au titre de l'édition 2012 cesseront généralement d'être valables le 27 mars 2029. En Allemagne, le DAkkS accepte les demandes de transition à partir du 1er novembre 2026, entame les évaluations en janvier 2027 et recommande de mener à bien l'évaluation de transition au plus tard le 27 mars 2028. L'UKAS rend obligatoires les évaluations selon l'édition 2026 à compter du 1er janvier 2028.
La norme ISO/IEC 17065 a-t-elle été révisée ?
Oui, une révision est sur le point d'être publiée. La consultation finale s'est achevée fin octobre 2026, et l'ISO indique actuellement que la norme est « en cours de publication », celle-ci étant prévue d'ici la fin de l'année 2026. Le DAkkS publiera des recommandations de transition dès que la version allemande sera disponible auprès du DIN. D'ici là, la norme ISO/IEC 17065:2012 reste l'édition en vigueur.
Quelles sont les exigences de la norme ISO/IEC 17024:2026 en matière d'IA ?
Selon l’UKAS, la norme ISO/IEC 17024:2026 ajoute des définitions telles que « intelligence artificielle » et « biais », impose aux organismes de gérer les risques liés à l’impartialité dans leur utilisation de l’IA, et inclut une nouvelle clause exigeant des organismes de certification qu’ils valident, supervisent et divulguent l’utilisation de l’IA, sous contrôle humain. L'UKAS procédera à l'évaluation au regard de la nouvelle édition à compter du 1er janvier 2027, rendra celle-ci obligatoire à partir du 1er janvier 2028, et les accréditations de 2012 cesseront d'être valides le 1er avril 2029.
Comment un organisme de certification ou d'inspection doit-il se préparer à l'évaluation de transition ?
Commencez par réaliser une analyse des écarts par rapport à la nouvelle édition. Mettez ensuite à jour les procédures et les modèles, vérifiez les dossiers relatifs à l'impartialité et à la compétence, formez le personnel concerné et rassemblez des preuves traçables de la mise en œuvre. Le DAkkS exige également que les modalités de transition soient documentées et qu'un plan de transition soit établi, tandis que l'UKAS demande un formulaire d'analyse des écarts un mois avant l'évaluation.
Le système d'exploitation TIC permet-il à mon corps de se conformer aux nouvelles normes ?
Aucun logiciel ne peut le faire à votre place : la conformité dépend de vos processus et de vos décisions. TIC OS vous offre un système unique regroupant les flux de travail, les modèles, les dossiers de compétences et les preuves enregistrées ; ainsi, la mise en œuvre des changements et leur présentation à votre évaluateur nécessitent beaucoup moins d'efforts manuels.
Le système d'exploitation TIC peut-il prendre en charge une extension du champ d'application de la norme ISO/IEC 42001 ?
Oui. La norme ISO/IEC 42001 est incluse dans la configuration standard de TIC OS. Vous pouvez planifier et réaliser des audits 42001 de manière autonome ou dans le cadre d'audits intégrés, enregistrer les compétences des auditeurs pour le périmètre concerné et faire appel aux ressources du réseau d'auditeurs d'AuditOne.
Découvrez comment TIC OS prend en charge les processus prévus par les normes ISO/IEC 17021, 17020 et 17065, de la demande à la délivrance du certificat, grâce à des dossiers que votre évaluateur peut suivre.


