
Abonnez-vous à notre nouvelle lettre d'information destinée aux professionnels des organismes de certification et aux auditeurs ISO → Ici
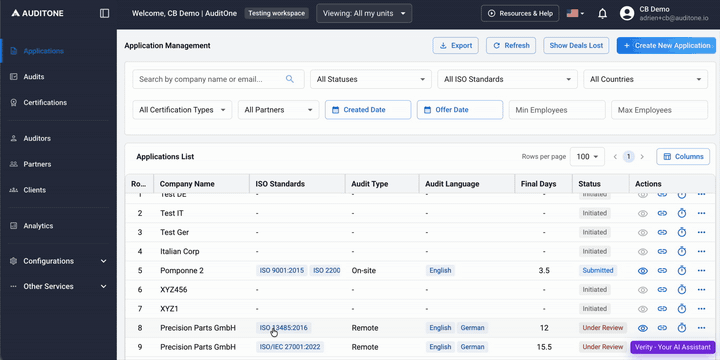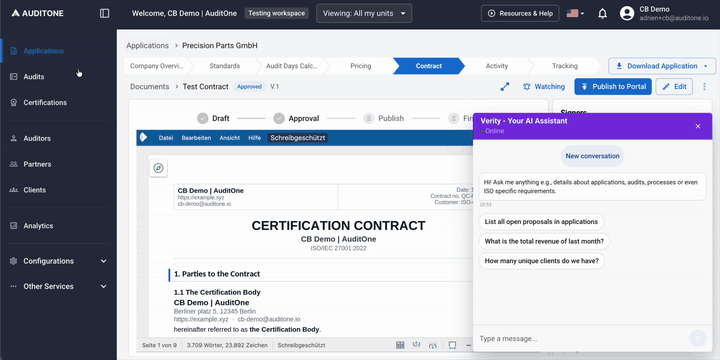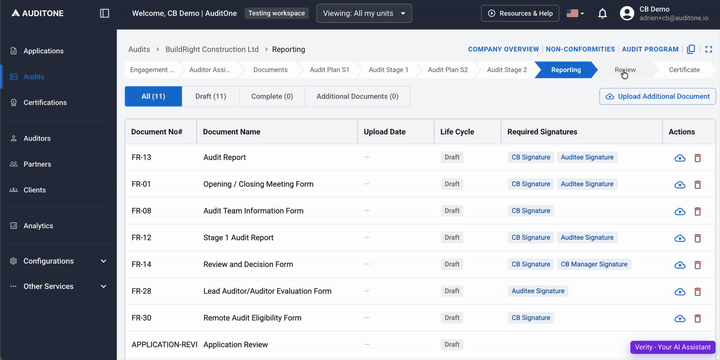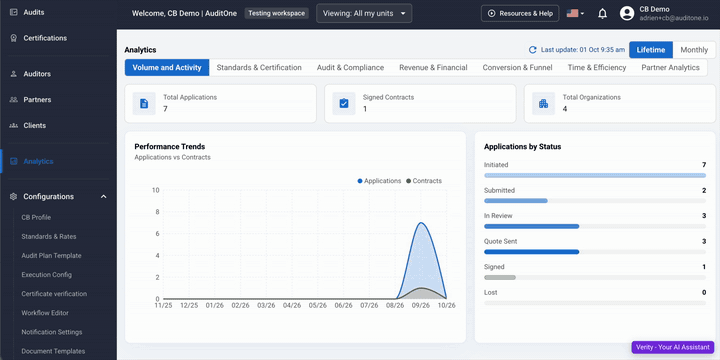
La plupart des logiciels destinés aux organismes de certification se limitent à la gestion administrative. TIC OS relie les trois éléments qui freinent la croissance d'un organisme de certification : la recherche de nouveaux clients, la disponibilité d'auditeurs qualifiés et les tâches manuelles entre la demande et la délivrance du certificat.
Votre organisme de certification figure parmi plus de 4 500 organismes de certification agréés. Les demandes provenant de « CB Search » sont directement transmises au système TIC OS.
L'examen des demandes, les journées d'audit conformément à la norme IAF MD 5, la tarification et l'exécution des contrats s'inscrivent dans un processus guidé unique, de sorte qu'aucune demande ne se perd dans une boîte de réception.
Organisez les audits des phases 1 et 2 sur site, à distance ou en mode hybride. Faites appel à du personnel interne ou à l'un de nos plus de 1 500 auditeurs agréés.
Établissement de rapports, prise de décision en matière de certification et délivrance de certificats assistés par l'IA, avec un suivi de chaque cycle de surveillance.
La boucle est bouclée : les clients fidèles reviennent pour des contrôles de suivi et le renouvellement de leur certification, tandis que les nouvelles demandes émanant de CB Search ne cessent d'alimenter le pipeline.
Un système intégré au lieu de tableurs, de fils de discussion par e-mail et de fichiers Word. Les modifications manuelles restent possibles, et chaque ajustement est consigné à côté de la valeur d'origine.
Vous vous préparez à la norme ISO/IEC 17020:2026 ? Découvrez les dates clés de la transition et comment TIC OS vous accompagne dans cette démarche
Les demandes structurées provenant de CB Search ou de vos propres formulaires, examinées en un seul et même endroit.
Jours d'audit calculés conformément à la directive IAF MD 5 et échantillonnage multisite conformément à la directive IAF MD 1, avec consignation des dérogations.
Le contrat de devis et de certification est généré, signé et suivi grâce à une piste d'audit complète.
Gestion des compétences conformément à la norme IAF MD 7. Désigner des auditeurs internes ou des auditeurs externes.
Plans d'audit, dates et équipes pour les audits sur site, à distance et hybrides.
Plusieurs normes dans un seul audit, avec un nombre de jours d'audit par norme, une tarification spécifique et des éléments probants communs.
Projets de rapports à partir des données d'audit, non-conformités mises en relation entre les différentes clauses.
Examen et décision indépendants, documentés et traçables.
Les certificats délivrés à la suite de décisions d'agrément, ainsi que les contrôles de surveillance et les renouvellements de certification, ont été effectués dans les délais prévus.
L'IA rédige les brouillons, mais ce sont vos auditeurs et relecteurs qui prennent la décision finale. Verity fonctionne sur AWS Bedrock à Francfort ; les fournisseurs de modèles n'ont aucun accès aux données des clients, et chaque résultat est vérifié par des personnes, ce qui garantit le respect des exigences d'impartialité et de compétence.

Les entreprises souhaitant obtenir une certification comparent plus de 4 500 organismes de certification agréés sur AuditOne. Les demandes parviennent dans TIC OS sous forme de dossiers structurés, prêts à être examinés et à faire l'objet d'une analyse contractuelle.
Rechercher des organismes de certification
Accédez à plus de 1 500 auditeurs ISO et de sécurité présélectionnés lorsque votre équipe est débordée ou lorsqu'une nouvelle norme ou une nouvelle région s'ouvre à vous. La confidentialité, l'impartialité et les contrôles relatifs aux conflits d'intérêts font partie intégrante de chaque mission.

Le système d'exploitation basé sur l'IA destiné aux organismes de certification et d'inspection de toutes tailles, conçu conformément aux normes ISO/IEC 17021 et ISO/IEC 17020, et lui-même certifié selon la norme ISO/IEC 27001.
Audits et évaluations de sécurité pour vos clients et pour votre propre organisation.
Des audits internes indépendants qui préparent votre organisation à son audit de certification, en veillant à ce que les conclusions et les mesures correctives soient prêtes avant l'arrivée de l'auditeur.
Tests Web, API et d'infrastructure, accompagnés de recommandations claires pour la correction des problèmes.
Tests menés actuellement par des chercheurs indépendants en sécurité.
Audits internes, tests de sécurité et logiciel utilisé par votre organisme de certification : le tout assuré par une seule et même équipe et un interlocuteur unique.
Les missions sont confiées à plus de 1 500 auditeurs ISO et de sécurité rigoureusement sélectionnés, et font l'objet de contrôles en matière de confidentialité et de conflits d'intérêts à chaque intervention.
Un auditeur qui réalise un audit interne pour une entreprise n'est pas affecté à l'audit de certification de cette même entreprise.
La société AuditOne GmbH est implantée à Cologne, en Allemagne. Vos données sont hébergées dans l'Union européenne et traitées dans le cadre de notre système de gestion certifié ISO/IEC 27001.
Découvrez comment les demandes entrantes, les capacités des auditeurs et les flux de travail automatisés s'intègrent au sein de TIC OS.


