Audits portant sur l'ensemble du système d'IA et sur la gestion qui s'y rapporte.

Audits indépendants des systèmes d’IA et de modèles de langage à grande échelle (LLM) : des tests d’attaque simulés (« red teaming ») aux audits des systèmes de gestion selon la norme ISO/IEC 42001, en passant par les évaluations de conformité à la loi européenne sur l’IA.

Basés sur notre cadre STARED, ces audits sont examinés par 3 à 4 spécialistes et s’alignent sur les normes réellement vérifiées par vos autorités de régulation et vos clients.

Des marques internationales qui font confiance à AuditOne

en 5parties
Les dimensions STARED couvrent l'ensemble du champ d'application de l'audit en matière d'IA
3 à4 fois
Chaque audit fait l'objet d'une évaluation par des pairs, menée par des spécialistes indépendants
2 août 26
Date d'entrée en vigueur de la loi européenne sur l'IA pour les systèmes à haut risque
24h
Délai de traitement, de la première prise de contact au devis
Notre cadre de référence

Les cadres d'audit existants n'ont pas été conçus pour l'IA. Nous en avons créé un qui l'est.

Les cadres traditionnels en matière de sécurité et de conformité ne tiennent pas compte de la plupart des éléments qui rendent les systèmes d'IA difficiles à auditer : les données d'entraînement, le comportement des modèles, la dérive post-déploiement et la robustesse face aux attaques adversaires. STARED est notre cadre à cinq dimensions spécialement conçu pour combler cette lacune.
STARED
UN CADRE À CINQ DIMENSIONS POUR LES AUDITS DES SYSTÈMES D'IA
S
Sécurité
Sécurité des modèles et des infrastructures. Robustesse face aux attaques, injection de prompts, extraction de modèles, intégrité de la chaîne d’approvisionnement des poids et des dépendances.
TA
Évaluation technique
Performances du modèle, calibrage, évaluation par rapport à des références et à des tests sur mesure, suivi, détection des dérives, stratégie de réentraînement.
R
Réglementation
Conformité à la loi européenne sur l'IA, système de gestion ISO/IEC 42001, article 22 du RGPD, réglementations sectorielles (MDR, DORA, équivalent de la FDA pour l'IA).
E
Éthique
Partialité, impartialité, explicabilité, contrôle humain, implication des parties prenantes tout au long du cycle de vie du système d’IA. Des éléments documentés, et non simplement affirmés.
D
Gouvernance des données
Traçabilité, consentement, durée de conservation, qualité et représentativité des données d'entraînement. Protection de la vie privée grâce à des processus d'inférence et de suppression.
Demander un audit IA
Le document « STARED litepaper » présente le cadre de manière approfondie : méthodologie, grilles d'évaluation et exemples concrets portant sur les modèles de langage de grande envergure (LLM), l'apprentissage automatique traditionnel et les systèmes de vision par ordinateur.
Ce que nous vérifions

Les défaillances qui font la une des journaux : les systèmes d'IA.

Une liste non exhaustive des risques spécifiques à l'IA pris en compte dans chaque mission AuditOne, alignée sur le classement « OWASP LLM Top 10 », le référentiel MITRE ATLAS, le cadre NIST AI RMF et notre catalogue interne STARED.
LLM01
Injection rapide
Injection directe et indirecte via les entrées de l'utilisateur, les documents récupérés, les résultats des outils et les invites du système. Fuite de limites entre le contexte de l'utilisateur et celui du système.
LLM02 / owasp-a07
Divulgation d'informations sensibles
Extraction de données d'entraînement, mémorisation d'informations personnelles identifiables ou d'identifiants, fuite d'invites système, exposition du contexte via la recherche augmentée.
LLM03
Chaîne logistique
Poids de modèles compromis, données de réglage fin malveillantes, intégrité des adaptateurs tiers, provenance des dépendances pour les bibliothèques et les frameworks d'apprentissage automatique.
LLM04
Contamination des données et des modèles
Déclencheurs de porte dérobée, attaques par inversion d'étiquettes, empoisonnement du contexte RAG, ajustement de l'intégrité des ensembles de données, piratage des récompenses dans l'apprentissage par renforcement.
LLM05
Gestion incorrecte des données de sortie
Injection en aval via les résultats d'un modèle, XSS à partir du code HTML généré, injection SQL à partir des requêtes générées, injection de commandes à partir des résultats de l'utilisation d'un outil.
LLM06
Excès d'autonomie
Accès aux outils avec des autorisations excessives, absence d'intervention humaine lors d'actions ayant des conséquences importantes, déviations de la boucle d'action, dérive des objectifs dans les plans en plusieurs étapes.
Art. 10 de l'EU-AI-ACT
Partialité et impartialité
Impact disparate selon les caractéristiques protégées, lacunes en matière de représentativité des données d'entraînement, défaillances d'étalonnage selon les segments démographiques.
eu-ai-act, art. 13
Transparence et explicabilité
Traçabilité des décisions concernant les résultats à haut risque, communication d'informations aux utilisateurs, exhaustivité de la documentation technique aux fins de l'évaluation de la conformité.
Art. 14 de l'EU-AI-ACT
Contrôle humain
Mécanismes de contournement et d'arrêt, conception de l'interface utilisateur de surveillance, exigences en matière de compétences des opérateurs, documentation relative à l'acceptation des risques résiduels.
Calendrier de la loi européenne sur l'IA

L'horloge qui compte.

Les cadres traditionnels en matière de sécurité et de conformité ne tiennent pas compte de la plupart des éléments qui rendent les systèmes d'IA difficiles à auditer : les données d'entraînement, le comportement des modèles, la dérive post-déploiement et la robustesse face aux attaques adversaires. STARED est notre cadre à cinq dimensions spécialement conçu pour combler cette lacune.
août 2024

Entrée en vigueur de la loi sur l'IA

EN VIGUEUR
FEB 2025

Pratiques interdites

APPLIQUÉ
août 2025

Les règles du modèle GPAI s'appliquent

APPLIQUÉ
2 août 2026

Conformité des systèmes à haut risque

EN VIGUEUR
août 2027

Systèmes embarqués dans les produits soumis à une réglementation

À VENIR
Mise à jour importante : l’accord politique sur le « Digital Omnibus », conclu en mai 2026, pourrait reporter certaines échéances à haut risque à décembre 2027 — mais la proposition n’a pas encore été officiellement adoptée. La date limite légale applicable reste le 2 août 2026. Les amendes peuvent atteindre 35 millions d’euros ou 7 % du chiffre d’affaires mondial. Dans tous les cas, une évaluation de conformité rigoureuse prend entre 8 et 16 semaines. Nous évaluons le périmètre de votre projet en 24 heures.
parler à un auditeur
ce qui nous distingue

Quatre paires d'yeux sur le même système. Toujours.

Un auditeur isolé ne voit que ce qu’il a déjà vu. Quatre spécialistes voient ce que fait réellement un système d'IA.
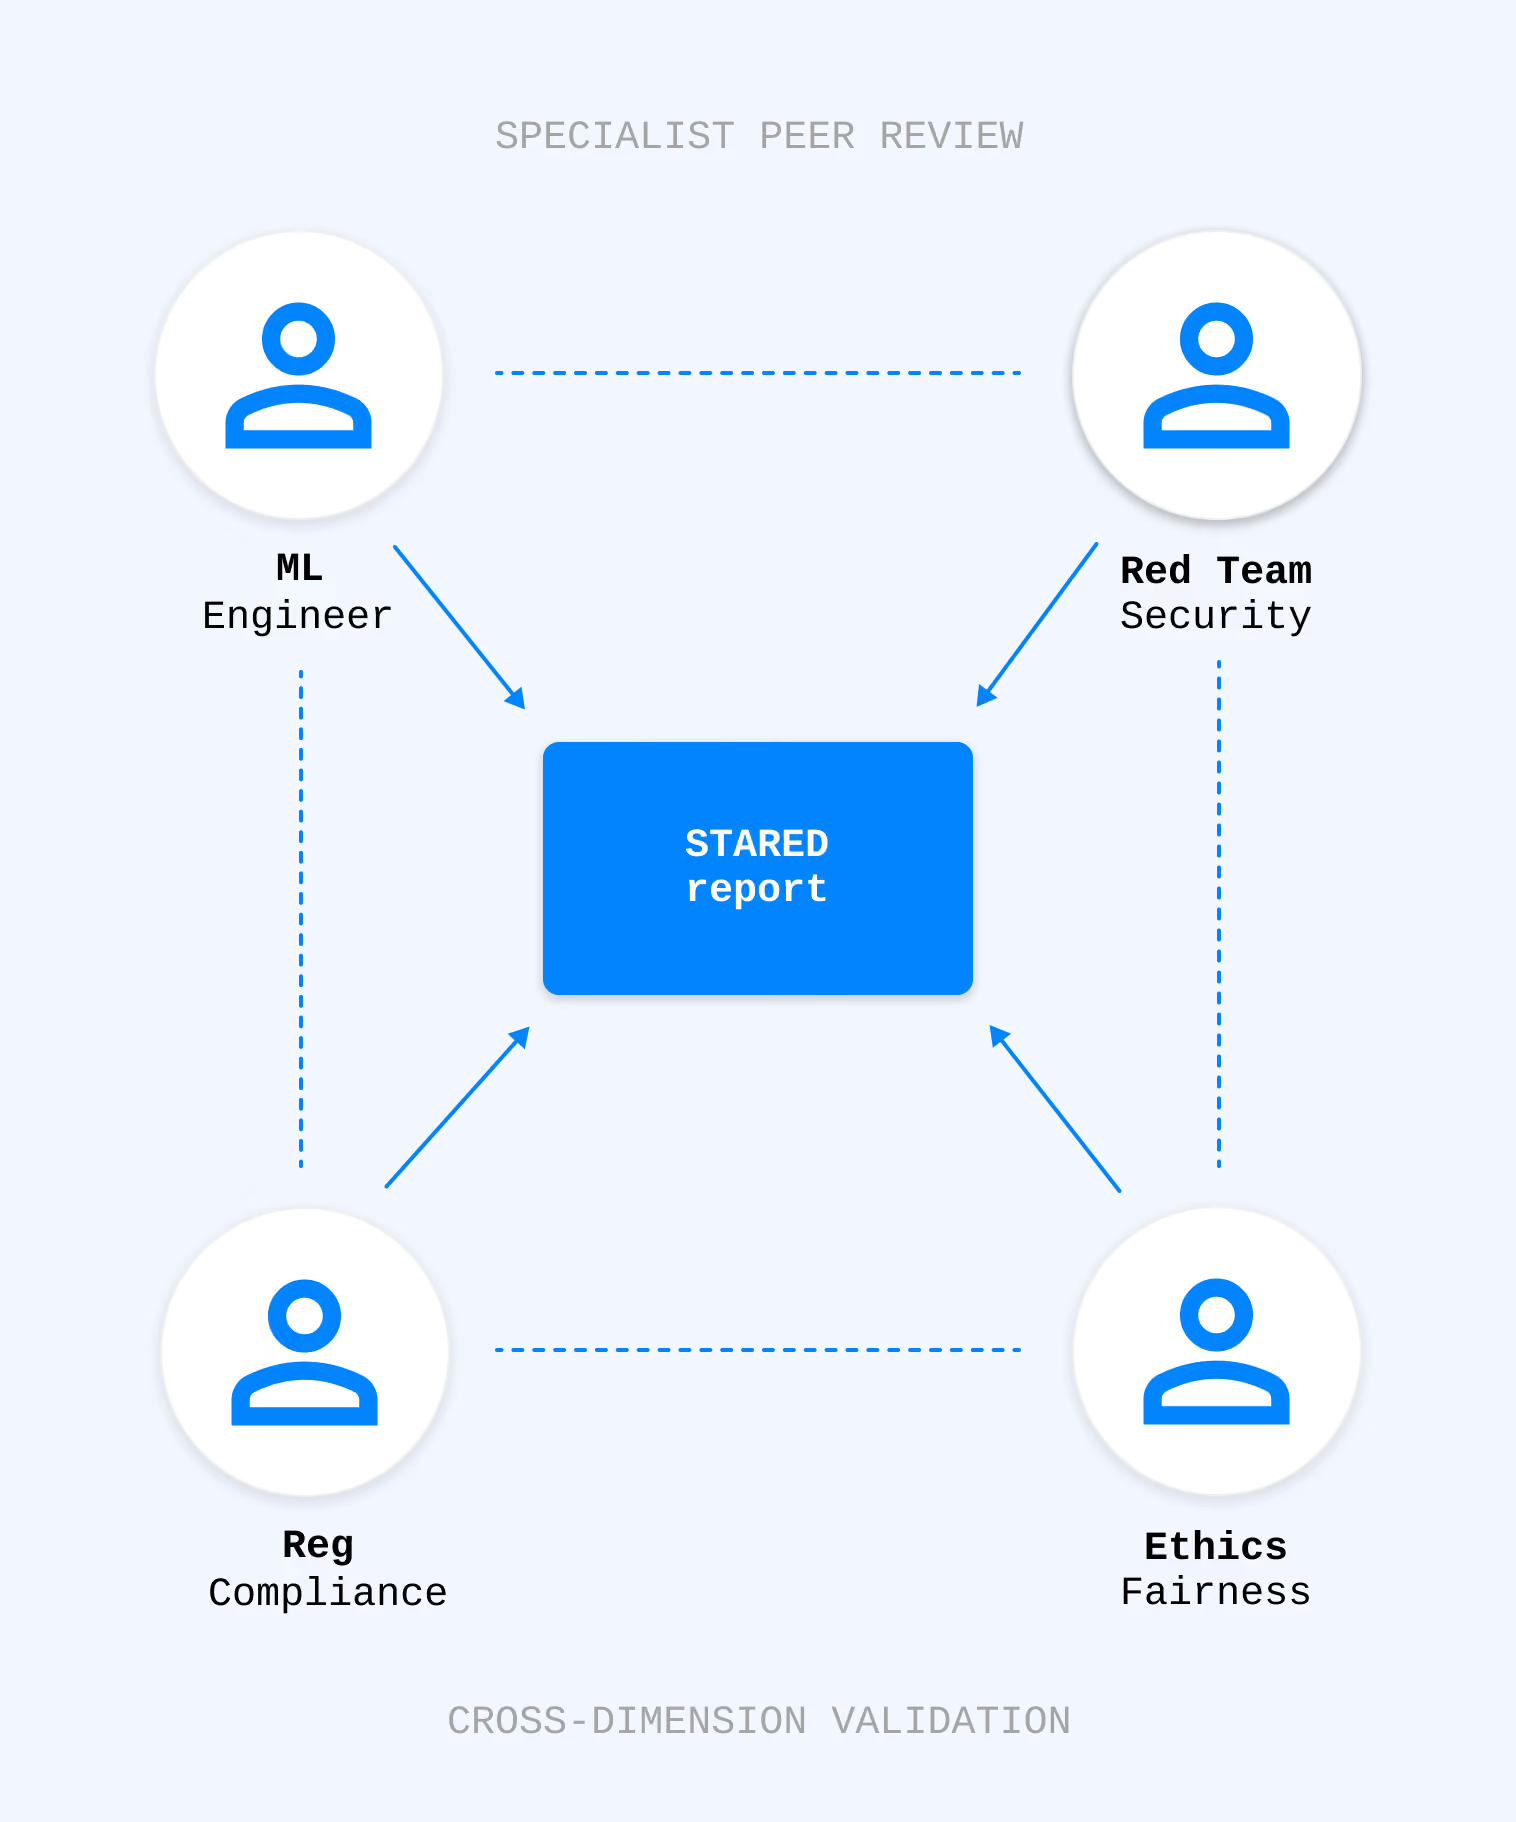
Chaque mission AuditOne AI est menée par 3 à 4 spécialistes indépendants travaillant en parallèle — généralement un auditeur technique/ML, un auditeur sécurité/« red team », un auditeur réglementaire et un évaluateur en matière d’éthique et d’équité. Ils évaluent le système séparément, puis procèdent à une révision par les pairs de leurs conclusions respectives avant que le moindre problème ne figure dans votre rapport.

L’IA est un domaine trop multidimensionnel pour qu’un seul auditeur puisse en assurer une couverture crédible. Notre modèle affecte le spécialiste approprié à chaque dimension STARED et impose une validation croisée entre eux.
Affectation par spécialité — un auditeur chargé de l'équité examine les allégations de partialité, un ingénieur en apprentissage automatique vérifie la détection des dérives, et un auditeur réglementaire examine la documentation de l'annexe IV.
Validation interdimensionnelle — les résultats obtenus dans une dimension STARED sont recoupés avec ceux des autres dimensions. Une solution technique « sûre » qui ne satisfait pas aux critères éthiques n'est pas mise en production.
« Skin in the game » : les auditeurs perçoivent des primes lorsqu'ils identifient des anomalies avérées, ce qui récompense la rigueur et la précision plutôt que le simple fait de cocher des cases.
comment ça marche

De la définition du périmètre à la remise du rapport d'audit, en 6 à 16 semaines

01
Définition du périmètre et classification des risques
24 à 48 heures
Nous classons votre système d'IA conformément à l'annexe III de la loi européenne sur l'IA, identifions les obligations applicables et vérifions son champ d'application selon les dimensions STARED. Vous recevez un devis fixe, une fourchette de dates d'audit et une liste de contrôle des documents à fournir dans les 48 heures.
02
Examen de la documentation
1 à 2 semaines
Nous examinons votre documentation technique (dossier de l’annexe IV relatif à la loi européenne sur l’IA, déclaration d’applicabilité de la norme ISO 42001), vos fiches types, vos fiches techniques, vos rapports d’évaluation et vos procédures opérationnelles. Les lacunes identifiées font l’objet de demandes de justificatifs spécifiques.
03
Tests techniques et tests par simulation d'attaques
2 à 6 semaines
Tests pratiques couvrant l'ensemble des dimensions du modèle STARED : exercices de « red teaming » ciblant le Top 10 OWASP LLM et MITRE ATLAS, évaluation des biais et de l'équité, analyse de la dérive et de l'étalonnage, audit de sécurité de l'infrastructure. Les constatations critiques ont été immédiatement signalées à la hiérarchie.
04
Évaluation par les pairs et consolidation
1 semaine
Les conclusions de chaque spécialiste sont examinées par au moins un auditeur issu d'une autre dimension du cadre STARED. L'équipe rédige un rapport consolidé contenant les conclusions classées par catégorie, les éléments probants et les recommandations de mesures correctives.
05
Évaluation par les pairs et consolidation
En fonction du projet
Vous corrigez les problèmes identifiés. Nous vérifions leur résolution et établissons le rapport final, dont la présentation est adaptée aux exigences de votre organisme de certification (ISO 42001), de votre organisme notifié (loi européenne sur l’IA pour les risques élevés) ou aux exigences de diligence raisonnable de vos clients.
commentaires

Ce qu’en disent nos clients.

Foire aux questions

Mon système d'IA est-il considéré comme « à haut risque » au sens de la loi européenne sur l'IA ?

La classification « à haut risque » est définie par l’annexe III du règlement. Les principales catégories sont les suivantes : identification biométrique, infrastructures critiques, éducation, emploi (recrutement, suivi, licenciement), accès aux services essentiels (évaluation de la solvabilité, assurance, prestations sociales), application de la loi, migration et administration de la justice. Les systèmes d’IA utilisés comme composants de sécurité dans les produits relevant de la législation européenne sur la sécurité des produits (dispositifs médicaux, véhicules, machines) sont également considérés comme présentant un risque élevé. Nous procédons à une classification formelle de votre système dès le début de chaque mission — et cette classification constitue en soi un élément de preuve que les autorités de régulation peuvent vous demander.

Quelle est la différence entre un audit ISO 42001 et une évaluation de conformité à la loi européenne sur l'IA ?

La norme ISO/IEC 42001 porte sur l'audit de votre système de gestion, c'est-à-dire la gouvernance, les politiques et les processus liés à l'IA au sein de votre organisation. L'évaluation de la conformité à la loi européenne sur l'IA consiste à vérifier qu'un système d'IA spécifique à haut risque respecte les exigences techniques et documentaires du règlement (articles 9 à 17). Ces deux approches sont complémentaires : un système de gestion ISO 42001 bien rodé facilite considérablement la démonstration de la conformité à la loi européenne sur l'IA. Nous proposons ces deux services, soit séparément, soit dans le cadre d'une mission intégrée.

Réalisez-vous spécifiquement des audits de systèmes d'IA générative et de LLM ?

Oui — les grands modèles de langage (LLM) et l’IA générative constituent désormais la majeure partie de nos missions d’audit en matière d’IA. Nos spécialistes de la « red team » effectuent des tests en s’appuyant sur le classement OWASP LLM Top 10 (édition 2025), la taxonomie adversaire MITRE ATLAS, ainsi que sur les modes de défaillance spécifiques aux protocoles pour les systèmes RAG, les workflows agentiques et les modèles multimodaux. Nous couvrons l’injection de prompts (directe et indirecte), le « jailbreaking », l’extraction de données d’entraînement, l’utilisation abusive des limites d’utilisation des outils, les vulnérabilités liées au traitement des résultats, ainsi que les risques liés à la boucle agentique et à l’excès d’autonomie propres aux agents IA.

Quels documents dois-je préparer ?

Pour les travaux de mise en conformité avec la loi européenne sur l'IA (EU AI Act), le dossier de documentation technique de l'annexe IV : description du système, usage prévu, documentation relative aux données d'entraînement, résultats d'évaluation, documentation sur la gestion des risques, plan de surveillance post-commercialisation. Pour les travaux relatifs à la norme ISO 42001, votre politique en matière d'IA, la déclaration d'applicabilité, le registre des risques et la documentation des processus. Pour les exercices techniques de « red teaming », l'accès au modèle (API ou poids), les invites du système et toute mesure de protection liée au déploiement. Nous vous envoyons une liste de contrôle personnalisée après l’entretien de cadrage — la plupart des clients disposent déjà de 60 à 70 % des éléments nécessaires et nous identifions rapidement les lacunes.

Combien de temps dure un audit des systèmes d'IA ?

Six à seize semaines au total, selon l’étendue du projet. Une mission ciblée de type « red team » utilisant un modèle de langage grand (LLM) sur un seul système déployé peut être menée à bien en 4 à 6 semaines. Un audit interne complet selon la norme ISO/IEC 42001 à l’échelle d’une organisation dure généralement entre 8 et 12 semaines. Une évaluation de conformité à la loi européenne sur l’IA pour un seul système à haut risque, y compris les cycles de mise en conformité, dure entre 10 et 16 semaines. Nous nous engageons à respecter un délai précis dans la lettre de mission.

Quel est le coût de l'audit ?

La tarification dépend de trois facteurs : la complexité du système d’IA (modèle unique, pipeline multimodèle ou système agentique), le niveau de détail de l’audit requis (dimension ciblée ou STARED complet) et le nombre de jours-auditeur nécessaires pour l’ensemble des spécialistes concernés. Devis à prix fixe fourni dans les 24 heures suivant la définition du périmètre. Les missions adaptées aux PME commencent à partir de quelques dizaines de milliers ; les évaluations complètes de conformité à la loi européenne sur l’IA pour les grandes entreprises s’élèvent à des montants supérieurs. Contactez-nous à l’adresse hello@auditone.io pour obtenir une fourchette indicative.

Êtes-vous un organisme notifié chargé de vérifier la conformité à la loi européenne sur l'IA ?

Non. La plupart des systèmes d’IA à haut risque (annexe III) suivent la voie de l’auto-évaluation prévue à l’article 43, dans le cadre de laquelle le fournisseur procède à l’évaluation de la conformité à l’aide de procédures internes. Notre rôle consiste à réaliser l’évaluation de conformité en tant que tiers indépendant, en produisant une documentation qui satisfait aux exigences sans nécessiter l’intervention d’un organisme notifié. Pour la catégorie restreinte de produits à haut risque qui nécessitent l’intervention d’un organisme notifié (certains systèmes d’identification biométrique), nous travaillons en collaboration avec des organismes notifiés accrédités — y compris des partenaires de notre réseau d’organismes de certification — et produisons les éléments de preuve dont ils ont besoin.

Qu'est-ce que le cadre STARED, et où puis-je trouver des informations à ce sujet ?

STARED est notre cadre d'audit de l'IA à cinq dimensions : sécurité, évaluation technique, conformité réglementaire, éthiqueet gouvernance des données. Il a été spécialement conçu car les cadres existants en matière de sécurité ou de conformité ne couvrent pas les aspects qui rendent les systèmes d'IA difficiles à auditer : la traçabilité des données d'entraînement, le comportement des modèles dans des conditions adverses, la dérive et le risque d'agentivité. La méthodologie complète, les grilles d'évaluation et des exemples concrets sont disponibles dans le « litepaper » STARED.

Allez-vous également nous aider à nous préparer, ou vous contenterez-vous de réaliser un audit ?

Ces deux fonctions sont strictement séparées. Nous ne rédigeons pas vos politiques, ne mettons pas en place votre gouvernance en matière d’IA et ne déployons pas vos contrôles — cela compromettrait l’indépendance nécessaire à l’audit lui-même. Ce que nous proposons, c’est une évaluation préliminaire des lacunes (plus légère, à caractère consultatif), suivie de l’audit formel (indépendant, fondé sur des preuves). L’évaluation des lacunes vous indique ce qu’il faut corriger ; l’audit vérifie que vous l’avez bien fait. Le périmètre et les livrables sont différents.