
Suscríbete a nuestro nuevo boletín para profesionales de organismos de certificación y auditores ISO → Aquí
El periodo de transición para la norma ISO/IEC 17020:2026 ya está en marcha, y algunos organismos de acreditación, como DAkkS, aceptan solicitudes de transición a partir del 1 de noviembre de 2026. TIC OS ofrece a los organismos de certificación e inspección una plataforma única para gestionar los procedimientos, los registros de competencia, la planificación de auditorías y las pruebas preparadas para la evaluación, desde la solicitud hasta la obtención del certificado.
Las ediciones de 2012 de las normas de evaluación de la conformidad se están sustituyendo una a una. Estas fechas han sido confirmadas por la ISO, DAkkS y UKAS:
ISO/IEC 17065: DAkkS publicará unas directrices de transición tan pronto como el DIN publique la versión alemana de la norma revisada.
Una nueva edición de la norma es algo más que una simple actualización del documento. Tu organismo de acreditación espera que demuestres que los cambios se han comprendido, se han aplicado y funcionan correctamente antes de la evaluación de transición. DAkkS solicita a los organismos de inspección que documenten sus medidas de transición y un plan de transición, mientras que UKAS exige un formulario de análisis de deficiencias al menos un mes antes de la evaluación. En la práctica, la mayoría de los organismos seguirán los mismos pasos:
Compara la nueva edición con tu sistema de gestión actual y decide qué hay que cambiar.
Actualiza el manual, los procedimientos, las listas de comprobación, las plantillas de informes y certificados, y los documentos contractuales. Sigue cumpliendo con los requisitos de la edición anterior hasta que se te conceda la nueva acreditación.
Explique cómo identifica y supervisa los riesgos que pueden afectar a la imparcialidad, y cómo se asegura de que se disponga de personal competente, incluidos auditores e inspectores externos.
Prepárate para explicar cómo gestionas los datos y la información, cómo validás y proteges el software que utilizás, y cómo supervisás cualquier sistema de inteligencia artificial.
Elabora registros trazables que los auditores puedan examinar sin tener que pasar días buscando documentos.
Asegúrate de que el personal afectado por los cambios comprenda los requisitos modificados.
UKAS destaca, entre otras cosas: que los tipos de independencia se han simplificado en «Tipo A» y «Tipo no A», que se han reforzado los requisitos de imparcialidad, que se ha añadido una nueva sección dedicada al control de datos e información (incluida la validación y la seguridad del software), que se han ampliado los controles sobre los servicios prestados por terceros (incluidos los registros de proveedores) y que la gestión de riesgos y oportunidades sustituye a las medidas preventivas.
La norma ISO/IEC 17024:2026 va más allá en lo que respecta a la IA. Según UKAS, exige a los organismos de certificación que validen, supervisen y den a conocer el uso que hacen de la IA, con una supervisión humana de los resultados de la misma. Esto es una clara indicación de lo que los organismos de acreditación te preguntarán sobre las herramientas que utilizas.
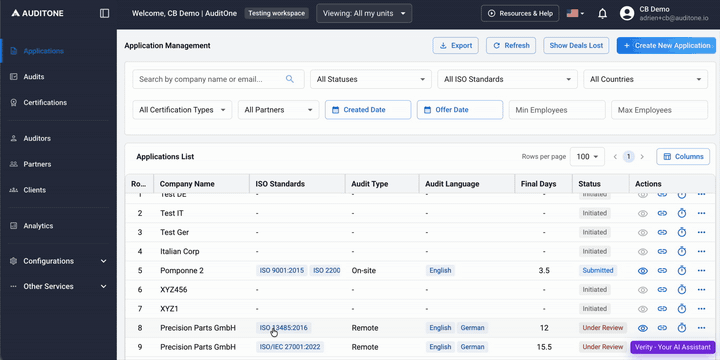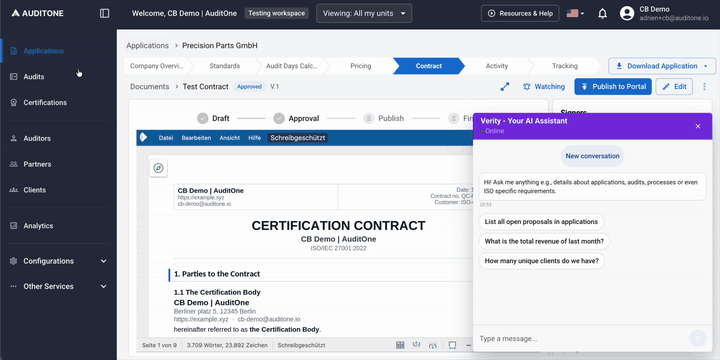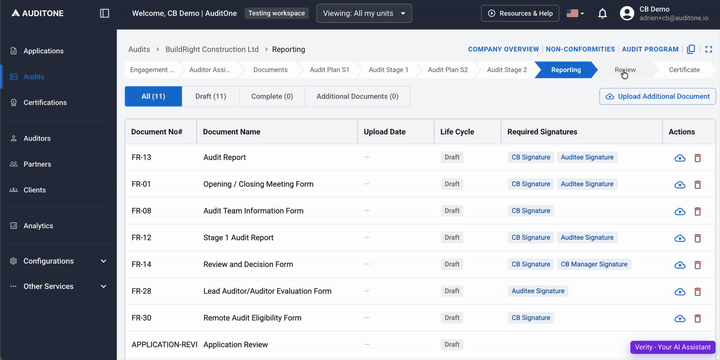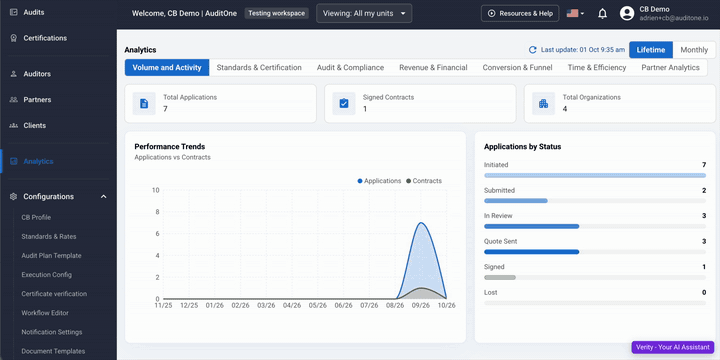
TIC OS es el sistema operativo nativo de IA de AuditOne destinado a organismos de certificación e inspección. Abarca los tipos de servicios contemplados en las normas ISO/IEC 17021, 17020 y 17065 en una única plataforma, desde la revisión de solicitudes y contratos, pasando por la planificación, la programación, el trabajo de campo y la elaboración de informes, hasta la decisión de certificación y la emisión del certificado.
Más allá de la transición, TIC OS también aporta nuevas solicitudes de certificación y capacidad de auditoría. Descubre cómo funciona el «Motor de Crecimiento» de TIC OS
La recepción de solicitudes, la revisión de contratos, la planificación de las fases 1 y 2, la supervisión, las auditorías de recertificación y transferencia, la elaboración de informes, la toma de decisiones y la emisión de certificados se gestionan en un único sistema integrado. Cuando cambian tus procedimientos, basta con actualizar las plantillas y los flujos de trabajo una sola vez, en lugar de tener que modificar hojas de cálculo, archivos de Word y plantillas de correo electrónico uno por uno.
Configura listas de comprobación específicas para cada sector, así como plantillas de informes, presupuestos y contratos, y el idioma de los informes para cada cliente. Puedes añadir plantillas personalizadas para cualquier norma o programa, de modo que tus documentos actualizados se apliquen simultáneamente en todas las nuevas auditorías.
Cada perfil de auditor incluye competencias, acreditaciones, códigos sectoriales y conflictos de intereses. Los auditores suben sus documentos de cualificación y usted los revisa y verifica en la plataforma. Se sugieren auditores principales y revisores en función del programa, el sector y el idioma, y la gestión de competencias se ajusta a la norma IAF MD 7. Los auditores externos se registran de la misma forma estructurada que su propio personal.
Cada acción se registra con la fecha y hora y la dirección IP, y puede exportarse para sus evaluaciones de acreditación. Las pruebas se vinculan a los resultados, las cláusulas y los controles, con un historial de versiones. Los períodos de conservación pueden configurarse por norma o por cliente. Los datos se cifran tanto en tránsito como en reposo; el acceso se basa en roles y cuenta con inicio de sesión de dos factores, y los datos se alojan en la UE de forma predeterminada (existe la opción de autoalojamiento). AuditOne cuenta con la certificación ISO/IEC 27001.
El agente de IA de la Fase 1 revisa los documentos de los clientes y señala las pruebas que faltan. La IA añade notas a las cláusulas y sugiere preguntas de auditoría y conclusiones basadas en las expectativas que tú configures. Tus auditores y responsables de la toma de decisiones mantienen el control: las sugerencias se revisan, siempre es posible anularlas manualmente y los ajustes se registran junto a los valores originales. Este es el tipo de supervisión que los organismos de acreditación quieren cada vez más que puedas demostrar.
Los días de auditoría se calculan según la directriz IAF MD 5 y el muestreo en múltiples emplazamientos se realiza conforme a la directriz IAF MD 1. Las excepciones se registran. Los paneles de control muestran la actividad de auditoría, el tiempo de planificación y los plazos de tramitación de la documentación. Cuando el trabajo de transición y las auditorías periódicas alcanzan su punto álgido al mismo tiempo, puedes publicar una auditoría en la red de AuditOne, formada por más de 1.500 auditores de seguridad y de la norma ISO acreditados, para un código sectorial específico, un idioma concreto o para obtener capacidad adicional.
La demanda de certificaciones acreditadas para sistemas de gestión de la IA está aumentando. Muchos organismos de certificación están planificando actualmente una ampliación del alcance de la norma 42001, a menudo al mismo tiempo que gestionan las transiciones de sus normas.

En octubre de 2026, TÜV AUSTRIA anunció la acreditación completa para la norma ISO 42001, y Bureau Veritas publicó los detalles de su acreditación para la norma ISO/IEC 42001 por parte de Accredia.

TIC OS es compatible con la norma ISO/IEC 42001, además de con las normas ISO 9001, ISO/IEC 27001, ISO 14001, ISO 45001 y otros sistemas de certificación. Combina la norma 42001 con las normas existentes en auditorías integradas, con jornadas de auditoría independientes y tarifas por norma, recopilación compartida de pruebas y no conformidades vinculadas entre cláusulas.

Registra la competencia de los auditores para el nuevo ámbito de aplicación y recurre a la red de auditores cuando necesites capacidad adicional.


¿Cuándo tengo que pasar a la norma ISO/IEC 17020:2026?

La norma ISO/IEC 17020:2026 se publicó el 27 de marzo de 2026. Las acreditaciones conforme a la edición de 2012 dejarán de ser válidas, en general, el 27 de marzo de 2029. En Alemania, DAkkS acepta solicitudes de transición a partir del 1 de noviembre de 2026, comienza las evaluaciones en enero de 2027 y recomienda completar la evaluación de transición a más tardar el 27 de marzo de 2028. UKAS hace obligatorias las evaluaciones según la edición de 2026 a partir del 1 de enero de 2028.
¿Se ha revisado la norma ISO/IEC 17065?
Sí, una revisión está a punto de publicarse. El plazo para la votación sobre el borrador final finalizó a finales de octubre de 2026, y la ISO indica actualmente que la norma se encuentra «en proceso de publicación», previéndose su publicación para finales de 2026. DAkkS publicará unas directrices de transición una vez que la versión alemana esté disponible a través del DIN. Hasta entonces, la norma ISO/IEC 17065:2012 sigue siendo la edición vigente.
¿Qué requisitos establece la norma ISO/IEC 17024:2026 en materia de IA?
Según UKAS, la norma ISO/IEC 17024:2026 añade definiciones como «inteligencia artificial» y «sesgo», exige a los organismos que gestionen los riesgos de imparcialidad en el uso de la IA e incluye una nueva cláusula que obliga a los organismos de certificación a validar, supervisar y dar a conocer el uso de la IA, bajo supervisión humana. UKAS evaluará conforme a la nueva edición a partir del 1 de enero de 2027, la hará obligatoria a partir del 1 de enero de 2028, y las acreditaciones de 2012 dejarán de ser válidas el 1 de abril de 2029.
¿Cómo debe prepararse un organismo de certificación o inspección para la evaluación de transición?
Empieza por realizar un análisis de desviaciones con respecto a la nueva edición. A continuación, actualiza los procedimientos y las plantillas, revisa los registros de imparcialidad y competencia, forma al personal afectado y recopila pruebas trazables de la implementación. DAkkS también espera que se documenten las medidas de transición y se elabore un plan de transición, y UKAS solicita un formulario de análisis de desviaciones un mes antes de la evaluación.
¿El sistema operativo TIC hace que mi cuerpo cumpla con las nuevas normas?
Ningún programa informático puede hacer eso por ti: el cumplimiento normativo depende de tus procesos y decisiones. TIC OS te ofrece un único sistema para flujos de trabajo, plantillas, registros de competencias y pruebas documentadas, por lo que aplicar los cambios y presentárselos a tu evaluador requiere mucho menos esfuerzo manual.
¿Admite el sistema operativo TIC una ampliación del ámbito de aplicación de la norma ISO/IEC 42001?
Sí. La norma ISO/IEC 42001 está incluida en la configuración estándar de TIC OS. Puedes planificar y llevar a cabo auditorías según la norma 42001, ya sea de forma independiente o como parte de auditorías integradas, registrar la competencia de los auditores para el alcance de la misma y recurrir a la red de auditores de AuditOne.
Descubre cómo TIC OS da soporte a los flujos de trabajo de las normas ISO/IEC 17021, 17020 y 17065, desde la solicitud hasta la obtención del certificado, con registros que tu evaluador puede consultar.


