
Suscríbete a nuestro nuevo boletín para profesionales de organismos de certificación y auditores ISO → Aquí
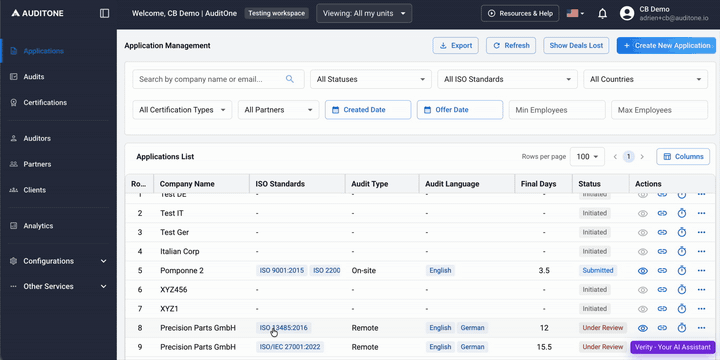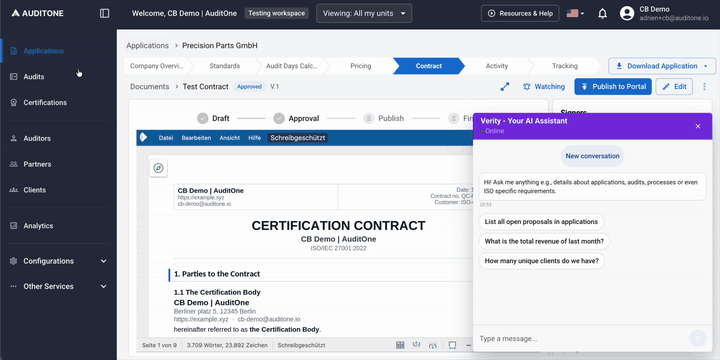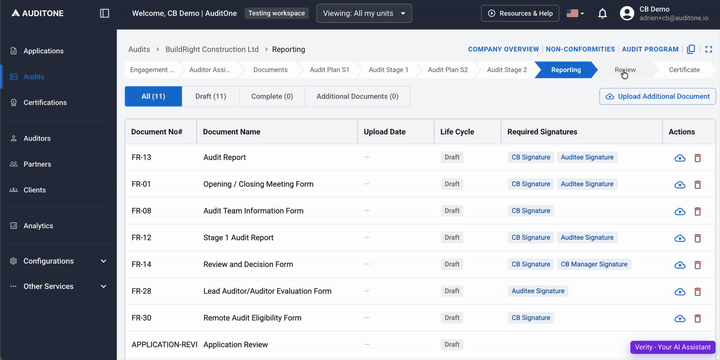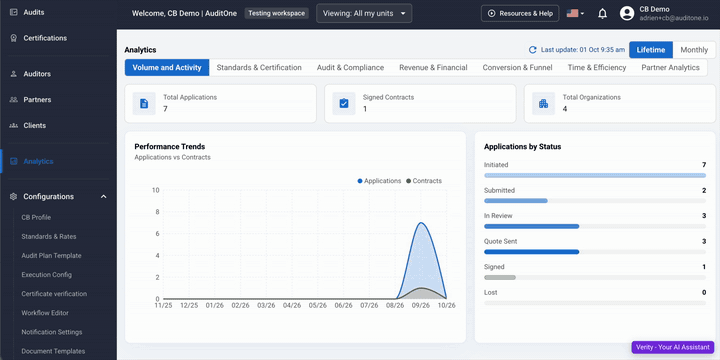
La mayoría de los programas informáticos para organismos de certificación se limitan a la gestión administrativa. TIC OS integra los tres factores que limitan el ritmo de crecimiento de un organismo de certificación: la captación de nuevos clientes, la disponibilidad de auditores cualificados y el trabajo manual que se realiza entre la solicitud y la expedición del certificado.
Tu organismo de certificación figura entre los más de 4.500 organismos de certificación acreditados. Las solicitudes procedentes de «CB Search» llegan directamente a TIC OS.
La revisión de solicitudes, las jornadas de auditoría según la norma IAF MD 5, la fijación de precios y la gestión de contratos se desarrollan como un único proceso guiado, por lo que ninguna solicitud se pierde en una bandeja de entrada.
Planifica auditorías de las fases 1 y 2, ya sean presenciales, a distancia o híbridas. Asigna el personal necesario, ya sea de la propia empresa o de entre más de 1.500 auditores seleccionados.
Elaboración de informes, toma de decisiones sobre la certificación y expedición de certificados con ayuda de la inteligencia artificial, con seguimiento de cada ciclo de vigilancia.
El ciclo se cierra: los clientes habituales vuelven para someterse a la vigilancia y la recertificación, mientras que las nuevas solicitudes de CB Search siguen alimentando la cartera de proyectos.
Un único sistema integrado en lugar de hojas de cálculo, cadenas de correos electrónicos y archivos de Word. Sigue siendo posible realizar modificaciones manuales, y cada ajuste queda registrado junto al valor original.
¿Te estás preparando para la norma ISO/IEC 17020:2026? Consulta las fechas clave de la transición y cómo TIC OS te ayuda a gestionarlas
Solicitudes estructuradas de CB Search o tus propios formularios, revisadas en un solo lugar.
Días de auditoría calculados según la Directiva 5 de la IAF y muestreo en múltiples emplazamientos según la Directiva 1 de la IAF, con registro de las excepciones.
El contrato de presupuesto y certificación se genera, se firma y se realiza su seguimiento con un registro de auditoría completo.
Gestión de competencias según la norma IAF MD 7. Designar auditores internos o auditores externos.
Planes, fechas y equipos de auditoría para auditorías presenciales, a distancia e híbridas.
Varias normas en una sola auditoría, con días de auditoría, tarifas y pruebas compartidas para cada norma.
Borradores de informes a partir de datos de auditoría, con las no conformidades vinculadas entre las distintas cláusulas.
Revisión y decisión independientes, documentadas y trazables.
Certificados expedidos a raíz de resoluciones aprobadas; las actividades de vigilancia y recertificación se llevan a cabo según lo previsto.
La IA elabora los borradores, pero son tus auditores y revisores quienes toman la decisión. Verity se ejecuta en AWS Bedrock en Fráncfort; los proveedores de modelos no tienen acceso a los datos de los clientes y cada resultado es revisado por personas, por lo que se mantienen intactos los requisitos de imparcialidad y competencia.

Las empresas que buscan obtener una certificación comparan más de 4.500 organismos de certificación acreditados en AuditOne. Las solicitudes llegan a TIC OS en forma de solicitudes estructuradas, listas para su revisión y para la revisión del contrato.
Buscar organismos de certificación
Accede a más de 1.500 auditores de seguridad y de la norma ISO cuidadosamente seleccionados cuando tu equipo esté al completo o surja una nueva norma o región. La confidencialidad, la imparcialidad y los controles de conflictos de intereses forman parte de cada encargo.

El sistema operativo basado en inteligencia artificial para organismos de certificación e inspección de cualquier tamaño, diseñado en torno a las normas ISO/IEC 17021 e ISO/IEC 17020, y certificado a su vez según la norma ISO/IEC 27001.
Auditorías y evaluaciones de seguridad para tus clientes y para tu propia organización.
Auditorías internas independientes que preparan a tu organización para la auditoría de certificación, con los resultados y las medidas correctoras listas antes de que llegue el auditor.
Pruebas de aplicaciones web, API e infraestructura con instrucciones claras para la corrección de incidencias.
Pruebas en curso realizadas por investigadores de seguridad independientes.
Auditorías internas, pruebas de seguridad y el software que utiliza tu organismo de certificación, todo ello a cargo de un único equipo y con un único punto de contacto.
Las asignaciones se llevan a cabo con una plantilla de más de 1.500 auditores de ISO y de seguridad previamente seleccionados, y se aplican controles de confidencialidad y de conflictos de intereses en cada encargo.
Un auditor que realiza una auditoría interna en una empresa no es designado para llevar a cabo la auditoría de certificación de dicha empresa.
AuditOne GmbH tiene su sede en Colonia, Alemania. Tus datos se alojan en la UE y se gestionan conforme a nuestro sistema de gestión certificado según la norma ISO/IEC 27001.
Descubre cómo las solicitudes entrantes, la capacidad de los auditores y los flujos de trabajo automatizados se integran en TIC OS.


