
查看 TIC 与 ISO 行业简报,订阅获取最新行业动态 →点击此处
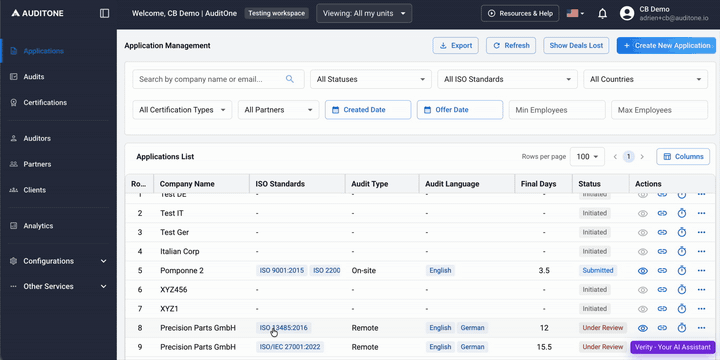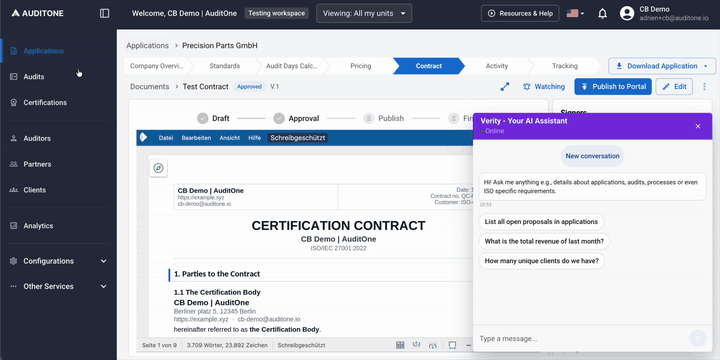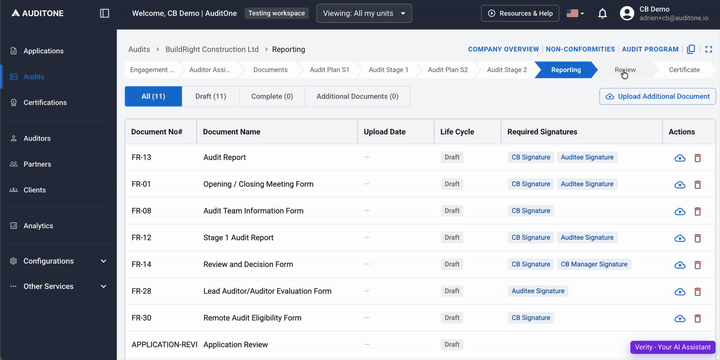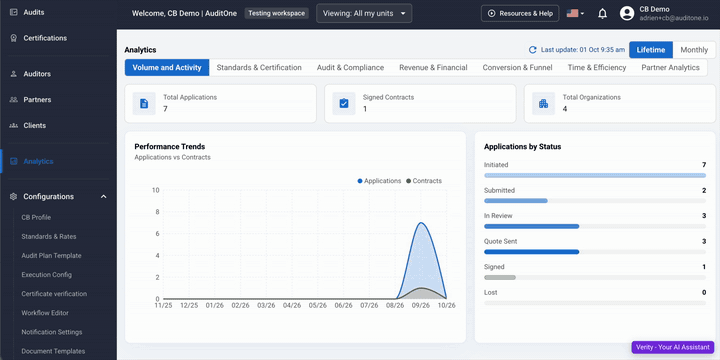
大多数认证机构(CB)软件仅止步于管理层面。TIC OS 则将限制认证机构发展速度的三大因素有机结合起来:寻找新客户、确保有合格的审核员可用,以及申请与证书签发之间的人工操作。
您的认证机构(CB)已被列入4,500多家经认可的认证机构名单。通过“CB搜索”提交的请求将直接进入TIC OS系统。
申请审核、根据IAF MD 5规定的审核天数、定价和合同执行均作为一个引导流程进行,因此没有任何请求会遗漏在收件箱中。
可安排第一阶段和第二阶段的现场、远程或混合模式审计。审计人员可由内部人员担任,也可从1,500多名经过严格筛选的审计员中选拔。
由人工智能辅助完成报告、认证决策和证书签发,并对每个监督周期进行追踪。
形成了一个良性循环:现有客户会回来接受监控和重新认证,而CB Search的新需求则源源不断地填补着业务管道。
一个集成系统,取代电子表格、邮件往来和Word文档。仍可进行手动覆盖,且每次调整都会与原始值一同记录在案。
正在为ISO/IEC 17020:2026做准备?了解关键过渡日期以及TIC OS如何提供支持
来自 CB Search 或您自建表单的结构化申请,可在同一处进行审核。
根据IAF MD 5计算审核天数,并按照IAF MD 1进行多点采样,同时记录所有例外情况。
报价单和认证合同的生成、签署及跟踪均附有完整的审计轨迹。
根据IAF MD 7进行能力管理。指派内部审核员或市场审核员。
现场、远程和混合式审计的审计计划、日期及团队。
一次审计涵盖多项标准,每项标准均设有相应的审计天数、定价及共享的证据。
根据审核数据生成报告草稿,各条款间的不符合项相互关联。
独立审查和决策,有据可查且可追溯。
根据批准的决定签发的证书,以及监督检查和再认证工作均按计划进行。
AI负责起草,由您的审计员和审阅员做出最终决定。Verity在法兰克福的AWS Bedrock上运行,模型提供商无法访问客户数据,且每项输出结果均由人工审核,因此公正性和专业性要求得以完全保障。

当您的团队日程已满,或出现新的标准或地区时,可联系1,500多名经过严格审核的ISO和安全审计员。保密性、公正性以及利益冲突管控是每项任务的必备要素。

一款面向各类规模认证和检验机构的人工智能操作系统,以 ISO/IEC 17021 和 ISO/IEC 17020 为基础构建,且本身已通过 ISO/IEC 27001 认证。
为您的客户以及您所在的组织提供审计和安全评估服务。
独立的内部审计,帮助您的组织为认证审核做好准备,确保在审核员抵达前,审计发现及纠正措施已准备就绪。
提供明确的整改指导的Web、API和基础设施测试。
内部审计、安全测试以及认证机构所运行的软件,均由同一支团队负责,并设有单一联络点。
每项任务均由1,500多名经过严格审核的ISO和安全审计员负责,且每项委托均设有保密和利益冲突管控措施。
负责对某公司进行内部审计的审计师,不得被指派参与该公司的认证审计。
AuditOne GmbH 总部位于德国科隆。您的数据托管在欧盟境内,并根据我们通过 ISO/IEC 27001 认证的管理体系进行处理。


